1. エグゼクティブ・サマリー:なぜ日本のCIOはいまTCSと直接組むべきなのか
2026年秋、日本の東証プライム上場企業をはじめとする多くの国内事業者が、かつてない規模と速度の情報漏えい危機に直面している1。国立研究開発法人情報通信研究機構(NICT)のサイバーセキュリティネクサス(CYNEX)に属する脅威情報分析チーム「LETTICE」および総務省は2026年10月13日、国内で相次ぐ情報漏えい事案の主要因の一つとして、一般公開されているスマートフォンアプリを解析して裏側のバックエンドサーバのAPIを直接狙い撃つ「A2B攻撃(App-to-Backend Attack)」を特定し、緊急の注意喚起を発出した2。このA2B攻撃の急増は単なる一過性の脆弱性悪用ではなく、攻撃側が自律型AIエージェントを実戦投入し始めたことによる構造的なパラダイムシフトを意味している5。中国・百度(Baidu)が主催し150チーム以上が参加した「AIエージェント活用サイバー攻撃・防御コンテスト」の直後から、アジア圏全体でAIエージェントによる自律的な偵察・侵入攻撃が急増しており、攻撃者はわずか1標的あたり約25米ドルという極めて低いLLMトークンコストで、公開アプリの静的・動的解析からバックエンドAPIの仕様特定、さらには認証・認可の論理的欠陥(IDOR/BOLA等)を突く攻撃の実行までを全自動で完結させている4。人間のセキュリティ担当者や従来の手作業による定期的なペネトレーションテストでは、秒単位で自己診断と軌道修正を繰り返すAIエージェントの攻撃速度に物理的に対処できないフェーズに突入している5。
このような非常事態において、日本の大企業のCIO(最高情報責任者)およびCISO(最高情報セキュリティ責任者)が採るべき最も合理的かつ強力な戦略的選択肢が、インド最大手であり世界最大級のITサービス企業であるTCS(Tata Consultancy Services:タタ・コンサルタンシー・サービシズ)との「直接プライム(元請け)契約」への転換である6。
タタ・グループ中核企業としての圧倒的スケールと財務安定性
TCSは、世界100カ国以上で10業種・主要30社を展開し総従業員数100万人以上を擁するインド最大のコングロマリット「タタ・グループ」の中核企業である8。TCS単体でも世界46カ国に60万人以上(606,331名)の従業員を擁し、年間売上高は220億米ドル超、受注残高(TCV:Total Contract Value)は407億米ドルに達し、営業利益率(Operating Margin)25%超を目標・維持する極めて強固な財務基盤を持つ8。さらに重要なのは、その巨大な人材プールの中に16,000名以上のサイバーセキュリティ専門プロフェッショナルを擁している点である12。TCSは米Everest Groupの「IT Managed Security Services PEAK Matrix®」や「IAM(Identity and Access Management)Services PEAK Matrix®」(2025〜2026年評価)、さらにはGartnerの「Magic Quadrant for Managed Security Services, Worldwide」およびIDC MarketScapeにおいて継続的に「Leader(リーダー)」の評価を獲得しており、Amazon AWSからもグローバルで最高峰のプラチナクラスSIerとして直接認定されている7。数十社のグループ企業と数千個のアプリ・API群を抱える日本の伝統的大企業が、全社横断でレガシー資産の棚卸しとゼロトラスト型APIの再設計を短期間で断行するには、この60万人規模の動員力と16,000名超のセキュリティ専門部隊のスケールが不可欠となる7。
英語圏・シリコンバレーの最新技術を時差ゼロで実装する基礎力
AIエージェントによる攻撃手法とそれに対する防御アーキテクチャは、シリコンバレーのフロンティアAI企業やグローバルのセキュリティコミュニティ(OWASP、MITRE等)において全て英語の一次情報として日々更新されている5。日本国内の従来型SIerが省庁や国内ベンダーによる日本語への翻訳・解説を待ってから対策を検討するのに対し、TCSのエンジニアリング部隊はシリコンバレーや欧米の最新AI・セキュリティ技術文書を時差ゼロで読み解き、即座にコードおよび防御機構として実装する基礎力を備えている7。その象徴が、2025年にTCSがグローバルで開催した世界最大規模のAIハッカソン「tcsAI Hackathon」であり、世界58カ国から28万1,000名以上の社員が参加して生成AIおよびエージェント型AIの実践的開発を競い合うなど、組織全体がAIネイティブな開発・運用体制へと完全に移行している16。
国内SIerへの丸投げ(多重下請け)を廃止しプライム起用すべき戦略的理由
日本のIT調達における最大の構造的欠陥は、建設業界のゼネコン構造に酷似した「多重下請け構造(ITゼネコン)」にある18。東証プライム上場企業が国内大手SIerにセキュリティ対策やシステム刷新を丸投げした場合、元請けから2次請け、3次請けへと再委託が繰り返される過程で、莫大な中間マージンが搾取されるだけでなく、最先端のAI駆動型セキュリティの知見がレガシーなウォーターフォール型プロジェクト管理手法によって希釈・フィルタリングされてしまう7。皮肉なことに、国内大手SIerに高額で発注した案件の最終的な実装作業が、数次下請けを経てインド等のオフショア企業に流れているケースも少なくない7。
CIOおよびCISOが国内SIerの下請けとしてではなく、経営企画部門やCISO室からTCSと「直接プライム契約」を結ぶべき戦略的理由は明確である7。第一に、多重下請けの中間マージンを完全に排除し、同じ予算規模でグローバル最高峰のAI・セキュリティプラットフォームと圧倒的なエンジニア工数を直接調達できることである7。第二に、国内SIerが深刻なエンジニア不足により対応不能に陥っている中、中国製AIモデル(Qwen等)の採用に伴う経済安全保障上のリスクを回避し、オープンウェイトモデル等を活用した自社専用の「ソブリンAI(Sovereign AI)」環境やセキュアなクラウド基盤(TCS SovereignSecure™ Cloud等)を緊急構築できる唯一の現実的パートナーとなり得る点である7。
| 評価軸 | 国内大手SIerへの従来型発注(多重下請け構造) | TCSとの直接プライム契約(グローバル直結モデル) |
| 契約・コスト構造 | 元請け・2次・3次請けのピラミッド構造により中間マージンが累積し、実働エンジニアへの配分比率が低下7 | 中間マージンを完全排除し、グローバル水準の適正単価(時間単価100〜149米ドル水準等)で直接リソースを調達7 |
| 技術情報の吸収速度 | 英語圏の一次情報が日本語化されるまで数ヶ月〜数年のタイムラグが発生し、レガシー管理手法で先端知見が希釈7 | シリコンバレー等の最新AI・セキュリティ技術文書を時差ゼロで解読し、即時アーキテクチャへ実装7 |
| A2B攻撃・API防御力 | 定期的な手作業の脆弱性診断とWAFのシグネチャ更新に依存し、AIエージェントの高速・並列攻撃に追随不能5 | 16,000名超の専門部隊と「TCS Cyber Defense Suite」により、APIの自動ペネトレーションテストと24時間AI監視を実装7 |
| 動員可能なリソース規模 | 国内の慢性的なIT・セキュリティ人材不足により、大規模な既存API資産の緊急棚卸しや改修に数ヶ月以上の待機が発生7 | 全社60万人超(日本向け専任体制1万人規模)の動員力により、人海戦術での資産棚卸しとAI自動化を同時並行で推進7 |
| 経済安全保障・ソブリンAI | 独自のLLMオーケストレーション基盤やソブリンAI構築実績が乏しく、外部ベンダー製品への依存度が高い7 | 「TCS AI WisdomNext™」や「SovereignSecure™ Cloud」を保有し、中国製AIリスクを排した自社専用AI環境を構築可能7 |
2. 日本市場におけるプレゼンスと「日本TCS」の活用メリット
グローバルSIerをプライムとして直接起用する際、日本のCIOが最も懸念するのは「日本語による意思疎通の壁」「日本固有の複雑な業務プロセスやレガシー基幹システムへの理解不足」「稟議制度をはじめとする日本企業の意思決定文化との摩擦」である7。しかし、TCSはインド4大SIer(TCS、Infosys、Wipro、HCLTech)の中でも、日本市場におけるローカライゼーションと組織的プレゼンスにおいて群を抜いた構造的優位性を確立している7。
三菱商事との合弁の歴史的経緯と国内数千人規模のデリバリー体制
TCSの日本法人である「日本タタ・コンサルタンシー・サービシズ株式会社(日本TCS)」は、2014年7月にTCS(出資比率66%)と三菱商事株式会社(出資比率34%)の戦略的合弁事業として設立された8。この合弁は、単なる営業拠点の開設ではなく、三菱商事のIT子会社として日本の産業界で長年実績を積んできた株式会社アイ・ティ・フロンティア(ITF)と旧タタ・コンサルタンシー・サービシズ・ジャパンを統合して誕生したものである8。そのため、日本TCSは創業当初から三菱商事グループをはじめとする日本の重厚長大産業(製造、商社、金融、インフラ、流通等)の基幹システム開発・運用をプライムとして担ってきた深い歴史的経緯を持つ6。
2026年現在、日本TCSは東京都港区の麻布台ヒルズ森JPタワーに本社を構え、資本金43億2,750万円、総資産616億5,600万円(2026年3月期)の規模を誇る8。国内従業員数は約4,000名〜5,000名規模に達しており、これにインド本国等で日本企業向けプロジェクトを専任で支えるエンジニアを加えると、総勢1万人規模の「日本向けソリューション提供体制」が稼働している8。さらに2015年9月には、インド・プネーにあるTCSサヤドリパーク内に日本企業専用のデリバリーセンター「JDC(Japan-centric Delivery Center)」を開設し(その後インド他拠点にもサテライトセンターを展開)、同時に日本のビジネス慣習、品質基準、および日本語を専門的に教育する研修施設「光アカデミー(Hikari Academy)」を設立して、インド人エンジニアに対する徹底した日本化教育を継続している8。
日本企業特有の稟議文化・レガシー基幹システムへの適応力
外資系ITベンダーの多くが欧米流のトップダウン型契約や標準パッケージの押し付けによって日本企業の現場と衝突するのに対し、日本TCSは三菱商事との合弁DNAと国内数千人の日本人・バイリンガルコンサルタント陣を擁することで、日本企業特有のボトムアップ型の合意形成や「稟議文化」に極めて高い適応力を示す7。また、日本の大企業が抱える最大の負債である「ブラックボックス化したレガシー基幹システム(メインフレームや独自カスタマイズされたERP等)」と、その周辺に無秩序に増築されたモバイルアプリやWeb APIの複雑な結合構造を正確に理解し、日本語での要件定義から基本設計、運用保守までを一気通貫(ワンストップ)で遂行できるケイパビリティを有している6。
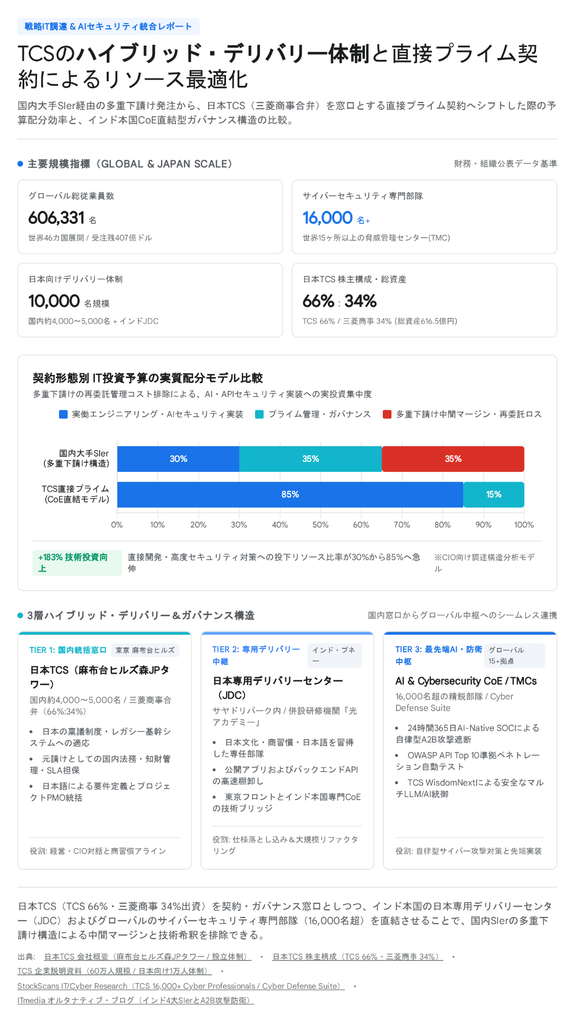
「日本TCSの窓口」と「インド本国・グローバルのAI&セキュリティ専門部隊(CoE)」を直結させる契約上の工夫
ここでCIOおよびCISOが最も注意すべき調達上の陥穽がある。それは、日本TCSに通常通りの国内準委任契約(SES的契約)で漫然と発注してしまうと、日本国内にいる一般的なプロジェクトマネージャーや汎用エンジニアのみがアサインされ、結果として「日本の従来型SIerに発注したのと変わらない(インド本国の最先端AI・セキュリティ部隊の知見が落ちてこない)」という事象である7。日本TCSの「日本語が通じ、日本の稟議文化やレガシーシステムを理解する窓口機能」というメリットを最大限に享受しつつ、その背後にあるインド本国および欧米の「グローバルAI&セキュリティCoE(Center of Excellence)」や「TCS Pace Port™(共同イノベーションハブ)」のトップアーキテクトを直結させるためには、基本契約書(MSA)および作業範囲記述書(SOW)において3つの実務的工夫を明文化することが不可欠である7。
第一の工夫は、「グローバルCoEトップアーキテクトの指名アサイン条項(Key Personnel Clause)」の設定である7。SOWの体制図において、日本TCSのアカウントマネージャーやバイリンガルPMO(プロジェクトマネジメントオフィス)の直下に、インド本国や欧米のセキュリティCoEに所属するプリンシパルアーキテクト(特にAPIセキュリティ、AIレッドチーミング、TCS Cyber Defense Suiteの設計責任者)を「Key Personnel(重要指名要員)」として明記させ、設計および高度検証フェーズの工数の一定割合(例えば30%以上)をグローバルCoEから直接投入することを契約上の必須条件とする7。
第二の工夫は、「Location Independent Agile™(場所にとらわれないアジャイル)とJDCのハイブリッド運用規定」の策定である8。膨大な既存アプリやAPI仕様書の棚卸し・リファクタリングといった労働集約的な工程には、プネーの日本専用デリバリーセンター(JDC)および光アカデミー出身の日本語堪能なエンジニア部隊を大量投入してコスト効率とスピードを稼ぎつつ、A2B攻撃を防ぐゼロトラストAPIのアーキテクチャ設計やAIエージェントによる自動ペネトレーションテストの構築には、グローバルの専門CoE部隊を直接アサインする二層構造を契約書上で明確に定義する7。
第三の工夫は、「CISO室とグローバルCoEの直接技術レビューゲート(Direct Architecture Review Gate)」の設置である7。日本TCSの営業担当者やPMOによる日本語の要約報告書だけで検収するのではなく、月次またはスプリントごとの技術レビュー会議において、発注企業側のCISOおよびリードエンジニアが、バイリンガルアーキテクトやAI同時通訳を介してインド・欧米のCoEリードと直接アーキテクチャや脅威インテリジェンスを討議するガバナンス会議体をSOWの必須運営条件として組み込むことで、グローバル最先端の知見がフィルタリングされることなく直接還流する仕組みを担保できる7。
3. AI駆動型セキュリティ(AI-Driven Security)とA2B攻撃対策における技術的強み
現在日本企業を襲っている「A2B攻撃(App-to-Backend Attack)」に代表される自律型AIエージェント攻撃のメカニズムを正確に解剖すると、なぜ従来の境界型防御(WAFや従来型SOC)が無力化されるのか、そしてなぜTCSのAI駆動型セキュリティ基盤がそれに対する最適解となるのかが明確に浮かび上がる1。
NICTが特定した「A2B攻撃」と自律型AIエージェント攻撃の脅威構造
2026年10月13日にNICTの脅威情報分析チーム「LETTICE」が公表した注意喚起(Rev 1.1)によれば、A2B攻撃とは、攻撃者がGoogle Play等の日本地域で一般公開されている正規のAndroidアプリ(APKファイル)を入手・逆コンパイルして静的解析および動的解析を行い、アプリ内部に記述されたバックエンドサーバの接続先URL、APIエンドポイント、パラメータ構造、認証トークンの仕様、さらには「アプリの画面上にはボタンが存在しない管理用・内部用API」を抽出し、正規アプリを介さずにバックエンドサーバへ直接悪意あるリクエストを送信する手法である1。NICTは、この問題がAndroidアプリにとどまらず、iOSアプリ(IPA)やWebサービスのバックエンドAPIにも同様に波及すると警告している4。
A2B攻撃が従来のサイバー攻撃と決定的に異なる第一の理由は、製品の既知の脆弱性(CVE)ではなく「企業独自のAPI設計・認可の論理的欠陥」を突く点にある1。従来の大量攻撃はOSやミドルウェアの既知の脆弱性を不特定多数にスキャンするものであったが、A2B攻撃は標的企業ごとに固有のAPI仕様を読み解き、サーバごとに攻撃リクエストを変化させる1。そのため、パッチ管理やCVE番号の追跡、標準的なWAFのシグネチャだけでは検知・防御が不可能である1。第二の理由は、自律型AIエージェントによる「解析・脆弱性探索の極限的な効率化と低コスト化」である3。これまでAPKの逆コンパイル(MobSFやJADX等の利用)からAPI仕様の解読、攻撃コードの生成には高度なスキルを持つ人間のハッカーが数日〜数週間を要していたが、現在ではAIコーディングエージェントや自律型攻撃エージェントがこの全工程を数分〜数十分で自動実行している5。
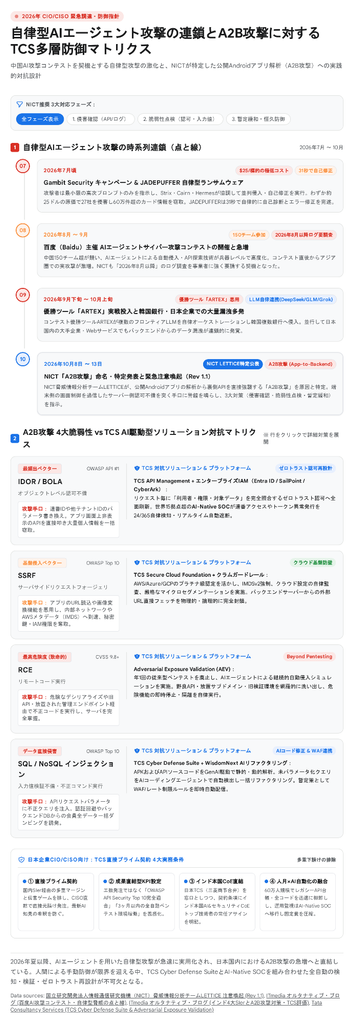
事実、2026年7月頃から確認された中国語圏の脅威アクターによる「Gambit Securityキャンペーン」では、オープンソースのAIツールである「Strix(脆弱性スキャン)」「Cairn(エンドツーエンド侵入)」「Hermes(オーケストレーション・スキル自己編集・メモリ管理)」が組み合わされ、人間が「脆弱性レポートを読んで開始せよ」「管理パネルに入れ」といった最小限の中国語プロンプトを与えるだけで、AIエージェントが並列スキャン・適応・侵入・痕跡消去を自律遂行し、1標的あたり約25米ドルという低コストで少なくとも27社を侵害、60万件以上のクレジットカード情報を窃取した5。また、同時期にSysdigが報告した初期のエージェント型ランサムウェア「JADEPUFFER」は、Langflowの脆弱性を突いてAlibaba NacosやMySQLへ横展開(ラテラルムーブメント)する際、わずか約31秒間で自律的な自己診断とエラー修正を実行している5。さらに、中国・百度が主催した150チーム参加のAIエージェント攻撃コンテストで優勝したツール「ARTEX」は、複数のLLM(DeepSeek、GLM、Grok)を連携させて自律的にサーバ偵察と侵入を行う仕組みを持ち、2026年9月下旬から10月上旬にかけて韓国の複数の銀行に対する実戦攻撃に悪用された5。
このように、LLMのトークンコストが窃取データの経済価値を下回る限り、自律型AIエージェントはバイナリの複雑なゼロデイを探すまでもなく、NICTがA2B攻撃の主要標的として挙げた「IDOR/BOLA(オブジェクトレベルの認可不備:連番ID等の書き換えによる他会員データの不正参照)」「SSRF(サーバサイドリクエストフォージェリ:内部ネットワークやクラウドメタデータへの不正通信)」「RCE(リモートコード実行)」「SQL/NoSQLインジェクション」の4大脆弱性やクラウドストレージ(S3、GCS、Firestore等)の設定不備を、24時間365日・超並列で突き続けるのである4。
TCS Cyber Defense Suiteと世界15ヶ所以上のThreat Management Centers(AI-Native SOC)
攻撃側が24時間365日稼働のAIエージェントを投入している以上、防御側も「AIエージェントによる全自動式の防御・監視スキーム」を24時間365日回し続ける以外に勝機はない5。TCSの中核プラットフォームである「TCS Cyber Defense Suite」は、企業のデジタルトランスフォーメーションを保護するために設計されたモジュール式のクラウドネイティブ統合セキュリティプラットフォームであり、サイバーリスクの定量化、コンプライアンス管理、脅威インテリジェンス、アイデンティティ保護、および自動応答(SOAR)を単一のウィンドウで360度可視化する25。
このプラットフォームを支える実働組織が、TCSが世界15ヶ所以上に展開する「Threat Management Centers(脅威管理センター:TMC)」である7。TMCは、各国のデータ保護法制・データレジデンシー要件に準拠したローカル対応力を維持しつつ、グローバル規模の脅威インテリジェンスを統合した「AI-Native SOC(AIネイティブ・セキュリティオペレーションセンター)」として24時間365日稼働している7。TCSは自社の「TCS Cyber Defense Suite」を中核に据えつつ、特定のセキュリティ製品に縛られないベンダー中立(Vendor-Agnostic)かつマルチプラットフォームの統合運用能力を持っており、Google Cloud MDR、Microsoft Azure Sentinel、Microsoft Entra ID、Splunk、CrowdStrike、Palo Alto Networks、SailPoint、CyberArk、Cohesityといったグローバル最高峰のテクノロジー群を高度にオーケストレーションしている12。
A2B攻撃対策において、このAI-Native SOCはまず、NICTが要請する「2026年8月以降のログ遡及調査」と侵害確認を高速自動化する機能を果たす4。NICTはA2B攻撃への対策の第一歩として、公開APIやサブドメイン、旧バージョンのAPI、検証環境をすべて洗い出し、2026年8月以降(可能な場合はそれ以前も)のアクセスログ・APIログ・認証ログを調査し、公表されたIoC(3件のIPアドレス等)との照合や不審な挙動を確認するよう求めている4。人間が膨大なログを目視確認するのではなく、TCSのAI-Native SOCは機械学習と行動分析(UEBA)を用い、「未認証での大量取得」「連番IDを指定した連続アクセス(IDOR/BOLAの兆候)」「別会員情報へのアクセス」「認証トークンの不審な発行」といったA2B攻撃特有の微細なアノマリーを数億行のログから即座に抽出・特定する4。さらに、TCS独自のデリバリー哲学である「Machine First™(機械優先アプローチ)」に基づき、AI-Native SOCがAPIに対する異常なリクエスト頻度や識別子の連続探索を検知した瞬間、人間の承認を待たずにAPIゲートウェイやWAF/WAAPと連携して動的なレート制限(スロットリング)、国外・不審IPの遮断、および漏えいが疑われる認証トークンの即時無効化・再発行を自動執行する4。これにより、31秒で自己修正を行う「JADEPUFFER」や「ARTEX」のような高速AIエージェントの攻撃ループを物理的に寸断することが可能となる5。
「TCS AI WisdomNext™」と「TCS Secure AI Adoption」による攻撃者視点の自動検証
TCSのもう一つの圧倒的な技術的強みは、TCS自身がエンタープライズ向けの生成AI・エージェント型AIオーケストレーション基盤である「TCS AI WisdomNext™」や「TCS DigiBOLT™」を開発・運用している点にある7。TCS AI WisdomNext™は、複数のLLMやオープンウェイトモデルを安全に統合・比較・オーケストレーションし、自律型AIエージェントを企業システムに実装するためのプラットフォームである7。すなわち、TCSのエンジニアは「AIエージェントがどのようにプロンプトを解釈し、ツールを呼び出し、APIの隙間を突いて自律動作するか」という内部構造を、開発者自身の視点から熟知している7。
この知見をセキュリティ防御へと転化したサービスが「TCS Secure AI Adoption」および継続的脅威エクスポージャー管理アプローチである「Adversarial Exposure Validation(敵対的エクスポージャー検証:Beyond Pentesting)」である26。A2B攻撃に対する第一の具体的アプローチとして、TCSは防御側AIエージェントによる「自社公開アプリ(APK/IPA)の自動リバースエンジニアリングとAPI診断」を実行する7。攻撃者がGoogle Playからアプリをダウンロードして解析するのと同じく、TCSの専門部隊はMobSF、JADX、OWASP ZAP、Burp Suite等の解析ツールとAIエージェントを組み合わせた自動ペネトレーションテスト環境を構築する7。自社の全公開アプリを継続的に逆コンパイルし、ハードコードされたAPIキーや暗号鍵の露出、画面上に表示されない管理用・旧バージョンのAPIエンドポイントをすべて洗い出した上で、バックエンドサーバに対して擬似的なA2B攻撃(IDOR/BOLA、SSRF、RCE、SQLiの自動ファジング)を24時間体制で仕掛け、攻撃者に悪用される前に脆弱性を発見・塞ぐ体制を確立する7。
第二の具体的アプローチとして、「TCS API Management Solution」を用いたゼロトラスト型APIの再設計と「OWASP API Security Top 10」への完全準拠を推進する7。NICTが強調している通り、公開アプリの解析自体を完全に防ぐことは不可能であり、難読化も時間稼ぎにしかならない1。根本的な解決策は「アプリの内部構造やAPI仕様がすべて攻撃者に知られ、正規アプリを介さず直接APIが叩かれても、バックエンド側で完全に防御できるゼロトラスト設計」への作り直しである1。TCSはGoogle Cloud(Apigee等)やWSO2等のAPI管理基盤と連携する再利用可能なAPIセキュリティアセット群「TCS API Management Solution」および世界トップクラスのIAM構築力(Everest Group Leader評価)を活用し、すべてのAPIリクエストに対して「リクエストした利用者ID」「ロール権限」「アクセス対象データの所有権」をオブジェクト単位で厳密に照合する認可ロジック(BOLA/IDOR対策)を実装し、グローバル標準である「OWASP API Security Top 10」への完全準拠を達成させる7。
4. 発注時の実務条件とCIO/CISOのための実行ロードマップ
東証プライム上場企業のCIOおよびCISOが、A2B攻撃をはじめとするAI駆動型サイバー攻撃に対抗するためにTCSと直接プライム契約を締結するにあたっては、従来の日本型IT調達の慣習を捨て、グローバル標準の「ゴール指向型(Outcome-based)調達」へと発注条件を刷新しなければならない7。
発注時に規定すべき4つの実務条件(MSA / SOW必須条項)
第一の実務条件は、直接プライム契約の締結と国内多重再委託の禁止である7。国内SIerを介さず、発注企業のCISO室または情報システム部門・経営企画部門が「日本タタ・コンサルタンシー・サービシズ株式会社」と直接プライム契約を締結する7。その際、国内の別会社(2次・3次下請け業者)への丸投げ再委託を原則禁止する一方、TCSグループ内の「インド・プネーJDC」および「グローバルAI&セキュリティCoE」「Threat Management Centers」への業務配分を正式に承認するハイブリッド契約スキームを採用する7。
第二の実務条件は、グローバル標準フレームワークと定量KPIによるゴール設定である7。「システムの安全性を高める」「適切に監視する」といった日本特有の曖昧な仕様書(丸投げ発注)を排除し、明確なグローバル基準と期限をSOWに明記する7。具体的には、「契約締結後3ヶ月(90日)以内に、グループ全社の公開アプリ・バックエンドAPIに対するAI自動ペネトレーションテスト環境を構築すること」および「全公開APIについて『OWASP API Security Top 10(2023/2026基準)』およびNICT LETTICEが指摘する4大脆弱性(IDOR/BOLA、SSRF、RCE、SQLi)のゼロ化・完全準拠を達成すること」を検収条件(Completion Criteria)として設定する7。
第三の実務条件は、「人海戦術による初期棚卸し」と「AI自動化による継続運用」のフェーズ分離契約である7。数十社のグループ企業に散在し、管理台帳にも載っていない「シャドーAPI」「旧バージョンの放置API」「検証環境」を洗い出し、レガシーな仕様書をリファクタリングする初期フェーズには、TCSの1万人規模の日本向けデリバリー体制(人海戦術)を固定価格または期間準委任で集中投入させる7。その上で、棚卸し完了後の監視・診断フェーズは、「TCS Cyber Defense Suite」とAI-Native SOCによる自動化運用(マネージドセキュリティサービス契約:成果報酬・SLA連動型)へとシームレスに切り替える二段階の料金体系を設計する7。
第四の実務条件は、データガバナンスと経済安全保障(ソブリンAI)条項の明文化である7。ソースコード解析やアクセスログ調査にAIエージェント(TCS AI WisdomNext™等)を活用する際、自社の機密コードや顧客個人情報がパブリックLLMの学習データに流用されないよう、TCSの「TCS Secure AI Adoption」フレームワークおよび「TCS SovereignSecure™ Cloud」または自社テナント内のプライベートAI環境(AWS等)に閉じた解析を義務付ける7。併せて、解析・防御に使用するAIモデルから経済安全保障上の懸念がある中国製AIモデルを除外するホワイトリスト条項を設ける5。
| 契約・調達項目 | 従来型国内SIer発注の悪弊 | TCS直接プライム契約における規定条件(ベストプラクティス) |
| 契約形態・商流 | 国内大手SIerを元請けとし、実作業は2次・3次請けへ丸投げ(中間マージン30〜50%流出)7 | CISO室/経営企画部門と日本TCSの直接プライム契約(インドJDC・グローバルCoE直結)7 |
| 要員アサイン条件 | 国内の汎用PMと下請け要員のみで構成され、先端AIセキュリティ専門家が不在7 | 日本語PMOに加え、**インド・欧米CoEのトップアーキテクトを指名(Key Personnel)**で直接アサイン7 |
| 技術仕様・達成基準 | 「脆弱性診断の実施」「WAF導入」など手段のみを定義した曖昧な仕様1 | **「OWASP API Security Top 10完全準拠」「3ヶ月以内の自動ペンテスト環境構築」**を定量KPI化7 |
| SOC監視・インシデント対応 | 人手によるアラート確認とメール通知(夜間・休日の対応遅延、AI攻撃に追随不能)5 | **TCS Cyber Defense Suite + 15+ TMCs(AI-Native SOC)**による24時間365日の秒単位自動遮断7 |
| AI活用・経済安全保障 | セキュリティ診断におけるAI利用基準が未整備、または外部SaaSへのデータ流出リスク7 | TCS AI WisdomNext™ / Secure AI Adoptionを用い、中国製AIモデルを排除したソブリンAI環境で実行7 |
A2B攻撃を封じ込める「90日間(3ヶ月)緊急実行ロードマップ」
NICTが2026年10月13日に公表した3つの推奨対策(侵害の確認、脆弱性の点検、暫定的な緩和策および恒久対策)を、TCSのケイパビリティを使って最短90日間で完遂するための実践的ロードマップは3つのフェーズで構成される4。
最初の30日間(Phase 1:Day 1〜Day 30)は、「緊急資産棚卸し・2026年8月以降のログ遡及調査・暫定緩和策の即時適用」に充てる4。日本TCSのオンサイトPMOとプネーJDCの大規模エンジニア部隊を動員し、グループ全社が公開しているAndroid/iOSアプリ、Webサービス、サブドメイン、旧バージョンAPI、検証用エンドポイント、およびクラウドストレージ(S3、GCS、Firestore等)の全件インベントリ(台帳)を作成する4。同時に、TCSのThreat Management Centers(AI-Native SOC)に2026年8月以降のアクセスログ・APIログ・認証ログを投入し、NICT公表のIoCおよびIDOR/BOLA特有の連番アクセスや不審なトークン発行の有無をAI解析で徹底調査する4。不要な公開APIや管理機能は即座に停止し、国外からの不要な通信制限およびAPIレート制限・WAF制御を暫定緩和策として即日適用する4。
続く30日間(Phase 2:Day 31〜Day 60)では、「公開アプリの自動解析とAIペネトレーションテスト基盤の構築」を断行する7。グローバルCoEのセキュリティアーキテクト主導のもと、「TCS Secure AI Adoption」および「Adversarial Exposure Validation」を展開し、自社の全公開アプリ(APK/IPA)をMobSFやJADXおよびAIエージェントで自動解析することで、アプリの画面上にない内部APIを含めたすべてのバックエンド接続仕様を可視化する1。その上で、抽出された全APIに対してIDOR/BOLA、SSRF、RCE、SQL/NoSQLインジェクション、危険なデシリアライズの有無を自動検証するCI/CD統合型の自動ペネトレーションテストパイプラインを構築する4。
最後の30日間(Phase 3:Day 61〜Day 90)において、「ゼロトラスト型APIへの再設計とAI-Native SOCによる恒久自律防御への移行」を完了させる7。Phase 2で検出された認可不備や入力値検証の欠陥に対し、JDCの開発部隊と「TCS API Management Solution」を投入してバックエンド側のコードを抜本的に改修する7。アプリ側の画面制御や難読化に一切依存せず、すべてのAPIリクエストに対してサーバ側で「利用者・権限・対象データ」をオブジェクト単位で厳密に検証するゼロトラスト・アーキテクチャ(OWASP API Security Top 10完全準拠)を完成させる4。以降は「TCS Cyber Defense Suite」による24時間365日のAI-Native SOC監視へと移行し、攻撃側のAIエージェントの進化に合わせて防御側のAIモデルも継続的に自己更新し続ける体制(Perpetually Adaptive Enterprise)を定着させる7。
| 実行フェーズ | 期間 | 担当体制(日本TCS × グローバル連携) | 主要アクションと達成成果物(NICT推奨3対策との連動) |
| Phase 1:緊急棚卸し・侵害調査・暫定緩和 | Day 1〜Day 30 | 日本TCS オンサイトPMO + プネーJDC大規模部隊 + AI-Native SOC7 | 全公開アプリ・API・旧環境・クラウドストレージの台帳化、2026年8月以降のログAI遡及調査(IoC・連番アクセス照合)、不要API停止とWAF/レート制限の即時適用4 |
| Phase 2:公開アプリ逆解析・自動診断構築 | Day 31〜Day 60 | グローバルSecurity CoE(指名アーキテクト)+ JDCセキュリティ部隊7 | MobSF/JADXとAIエージェントによる全APK/IPAの自動リバースエンジニアリング、Adversarial Exposure Validationによる4大脆弱性(IDOR/SSRF/RCE/SQLi)の自動ペンテスト環境構築7 |
| Phase 3:ゼロトラストAPI改修・自律監視移行 | Day 61〜Day 90 | グローバルCoE + TCS API Management部隊 + 世界15+ TMCs7 | オブジェクト単位の厳密な認可ロジック実装(OWASP API Security Top 10完全準拠)、TCS Cyber Defense Suiteによる24時間365日のAI自律監視・自動遮断体制への完全移行7 |
結論
1標的あたり約25米ドルで自律型AIエージェントが公開アプリを解析し、裏側のAPIを31秒単位の自己修正スピードで攻略する時代において、日本の従来型SIerによる多重下請け構造と人間依存のセキュリティ運用を継続することは、経営上の重大な善管注意義務違反に直結しかねないリスクを孕んでいる5。東証プライム上場企業のCIOおよびCISOは、三菱商事との合弁による強固な国内基盤(日本TCS)をインターフェースとして活用しつつ、その背後にある60万人規模のスケールと16,000名超のサイバーセキュリティ専門部隊、「TCS Cyber Defense Suite」および「TCS AI WisdomNext™」を擁するTCSと直接プライム契約を締結することで、自律型AI攻撃時代を生き抜くグローバル水準の防衛力を直ちに確立すべきである7。
引用文献
- スマホ公開アプリから狙われるバックエンドAPIの穴|新海正明 – note, https://note.com/_mshinkai/n/n0f63ebb456f4?sub_rt=share_pb
- 【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ … – NICT, https://www.nict.go.jp/press/2026/10/13-1.html
- 総務省が公開アプリの解析情報を悪用する「A2B攻撃」に注意喚起, https://it-trend.jp/news/01-271
- 【注意喚起】相次ぐ情報漏洩、その原因の一つは 「アプリ解析から, https://cynex.nict.go.jp/pdf/library/lettice/261013-01.pdf
- 更新情報1:NICT命名「A2B攻撃」は中国150チーム参加「百度主催, https://blogs.itmedia.co.jp/serial/2026/10/1nicta2b150ai.html
- 外資系SIer一覧 転職を成功させるには? – ムービン, https://www.movin.co.jp/it/company/company06/foreigncapital_sier.html
- 遅くなりました:インド4大SIerを実際に使いこなすための実践, https://blogs.itmedia.co.jp/serial/2026/10/4sier.html
- 日本タタ・コンサルタンシー・サービシズ株式会社, https://www.jac-recruitment.jp/search/NJB2290093/
- インドで創業したタタ・グループ、三菱との意外な共通点と深い, https://www.mitsubishi.com/ja/profile/csr/mpac/monthly/topics/2024/11/1.html
- 日本タタ・コンサルタンシー・サービシズの企業情報 – CFN, https://careerforum.net/ja/company_list/891/company_detail/
- Tcs 0824 | PDF | Bloomberg L.P. | Financial Services – Scribd, https://www.scribd.com/document/595105308/tcs0824-2
- Indian Listed Companies in AI-Related Cybersecurity – StockScans, https://www.stockscans.in/research-ai/shared/44166a9e259a857ccbc7d2b0
- Data and Cybersecurity to Fight off Cyberattacks, http://tuolugroups.com/cybersecurity.html
- Everest Group Recognizes TCS as a Leader in IAM Services, https://www.tcs.com/who-we-are/newsroom/analyst-reports/everest-group-recognizes-tcs-leader-iam-service
- Top 10 Managed Security Service Providers Revealed – Esevel, https://esevel.com/blog/top-managed-security-service-providers
- Perpetually Adaptive – Tata Group, https://www.tata.com/newsroom/business/tcs-perpetually-adaptive
- TCS sets course to become the world’s largest AI-led technology, https://www.tcs.com/who-we-are/newsroom/press-release/tcs-financial-results-q2-fy-2026
- SIer業界地図2026年版!カオスマップを使って企業研究&勝ち組を, https://unison-career.jp/shukatsu-media/article/it-company-research/sier-company/p15432/
- India IT and BPO Services Market Size, Share & Trend Analysis, 2026, https://univdatos.com/reports/india-it-and-bpo-services-market
- Top 15+ Cybersecurity Companies in India – TechTalksToday, https://techtalkstoday.com/top-companies/cybersecurity-companies-in-india
- 新卒採用会社説明 – Tata Consultancy Services, https://www.tcs.com/content/dam/global-tcs/ja/pdfs/careers/new-graduate-recruitment/company-information-session/company-information-session_202405.pdf
- 日本タタ・コンサルタンシー・サービシズ – Wikipedia, https://ja.wikipedia.org/wiki/%E6%97%A5%E6%9C%AC%E3%82%BF%E3%82%BF%E3%83%BB%E3%82%B3%E3%83%B3%E3%82%B5%E3%83%AB%E3%82%BF%E3%83%B3%E3%82%B7%E3%83%BC%E3%83%BB%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B7%E3%82%BA
- 日本タタ・コンサルタンシー・サービシズ株式会社: 教育業界のDX, https://www.jac-recruitment.jp/search/NJB2357848/
- 【ITIS】(大手外資系IT企業)ITインフラ マネージャー(PM / DM), https://www.jac-recruitment.jp/search/NJB2362897/
- Tata Consultancy Services, https://www.tcs.com/content/dam/tcs/pdf/discover-tcs/investor-relations/faq/stock-exchange-letter-for-submission-of-integrated-annual-report-2021-22.pdf
- TCS Secure AI Adoption: Ensuring Cybersecurity and Compliance, https://www.tcs.com/what-we-do/services/cybersecurity/solution/tcs-secure-ai-adoption-cybersecurity
- 相次ぐ情報漏えいはどこから入られたのか A2B攻撃とAPI認可不備, https://zenn.dev/gixo/articles/a2b-attack-data-breach-2026-analysis
- NICT、国内情報漏えいにつながる「A2B攻撃」を特定―Android, https://rocket-boys.co.jp/security-measures-lab/nict_a2b_attack_android_backend_api_security_20261013/
- NICT、公開Androidアプリを悪用する「A2B攻撃」を特定 接続先, https://novaist.jp/articles/a2b-app-backend-attack/
- A2B攻撃とMobSFによるセキュリティ診断|npaka – note, https://note.com/npaka/n/nc724924d3827
- TCS Launches Cyber Defense Suite, an Integrated Platform to, https://www.tcs.com/who-we-are/newsroom/press-release/tcs-launches-cyber-defense-suite-integrated-platform-secure-enterprise-digital-transformation-journeys
- TCS launches new cyber defense suite to secure enterprise digital, https://cxovoice.com/tcs-launches-new-cyber-defense-suite-to-secure-enterprise-digital-transformation-journeys/
- Strengthening India’s Cybersecurity Framework with AI – YouTube, https://www.youtube.com/watch?v=taJVtsrTNSk
- Defense Cybersecurity Market Size | Industry Report, 2033, https://www.grandviewresearch.com/industry-analysis/defence-cyber-security-market
- TCS Recognized as a Leader in IT Managed Security Services by, https://www.tcs.com/who-we-are/newsroom/press-release/leader-it-managed-security-services-everest-group
- Published | Page 220 | Financial IT, https://financialit.net/node-statuses/published?page=219
- Application Security VAPT Interview Handbook TCS | PDF – Scribd, https://www.scribd.com/document/1010790914/Application-Security-VAPT-Interview-Handbook-TCS
- TCS API Management Solution on Google Cloud, https://www.tcs.com/what-we-do/services/cloud/google/solution/tcs-api-management-solution-secure-simplify-it-systems
- Tata Consultancy Services Embeds WSO2 Technology Through Its, https://wso2.com/customers/tata-consultancy-services-embeds-wso2-technology-for-the-banking-services-bureau/
- 【コンサルティング/コンサルティング/営業責任者を含む】転職, https://www.bizreach.jp/jobs/category/IG005/I0025/KW%E5%96%B6%E6%A5%AD%E8%B2%AC%E4%BB%BB%E8%80%85/
- API Security Is the New Perimeter – Cyber Infra Weekly, https://newsletter.vinayenterprises.co.in/p/api-security-is-the-new-perimeter