当サイトを監修している今泉大輔です。9月末から連続している日本企業の顧客情報漏洩のほとんどが、非常に似通った手口であり、X界隈では、専門家により、悪用ガードを外したいわゆる「Abliterated AIモデル」(DeepSeekなどのオープンソース/オープンウェイトAIモデルから外科的にガードレールを除去したモデル。無検閲モデルとも呼ばれる)を超効率的に活用して、超短期間のうちに超同時並行的に日本企業を狙った犯行であることが指摘されています。
AIを使ったランサムウェア、ないし、それに準じるサイバー攻撃の危険性は、小職がランサムウェア対策セミナーを連続で行っていた昨年末から今年初めにおいても指摘されていたことで、私も米国の動向として調査で把握しました。それがいま現実となって日本企業を襲っている格好です。
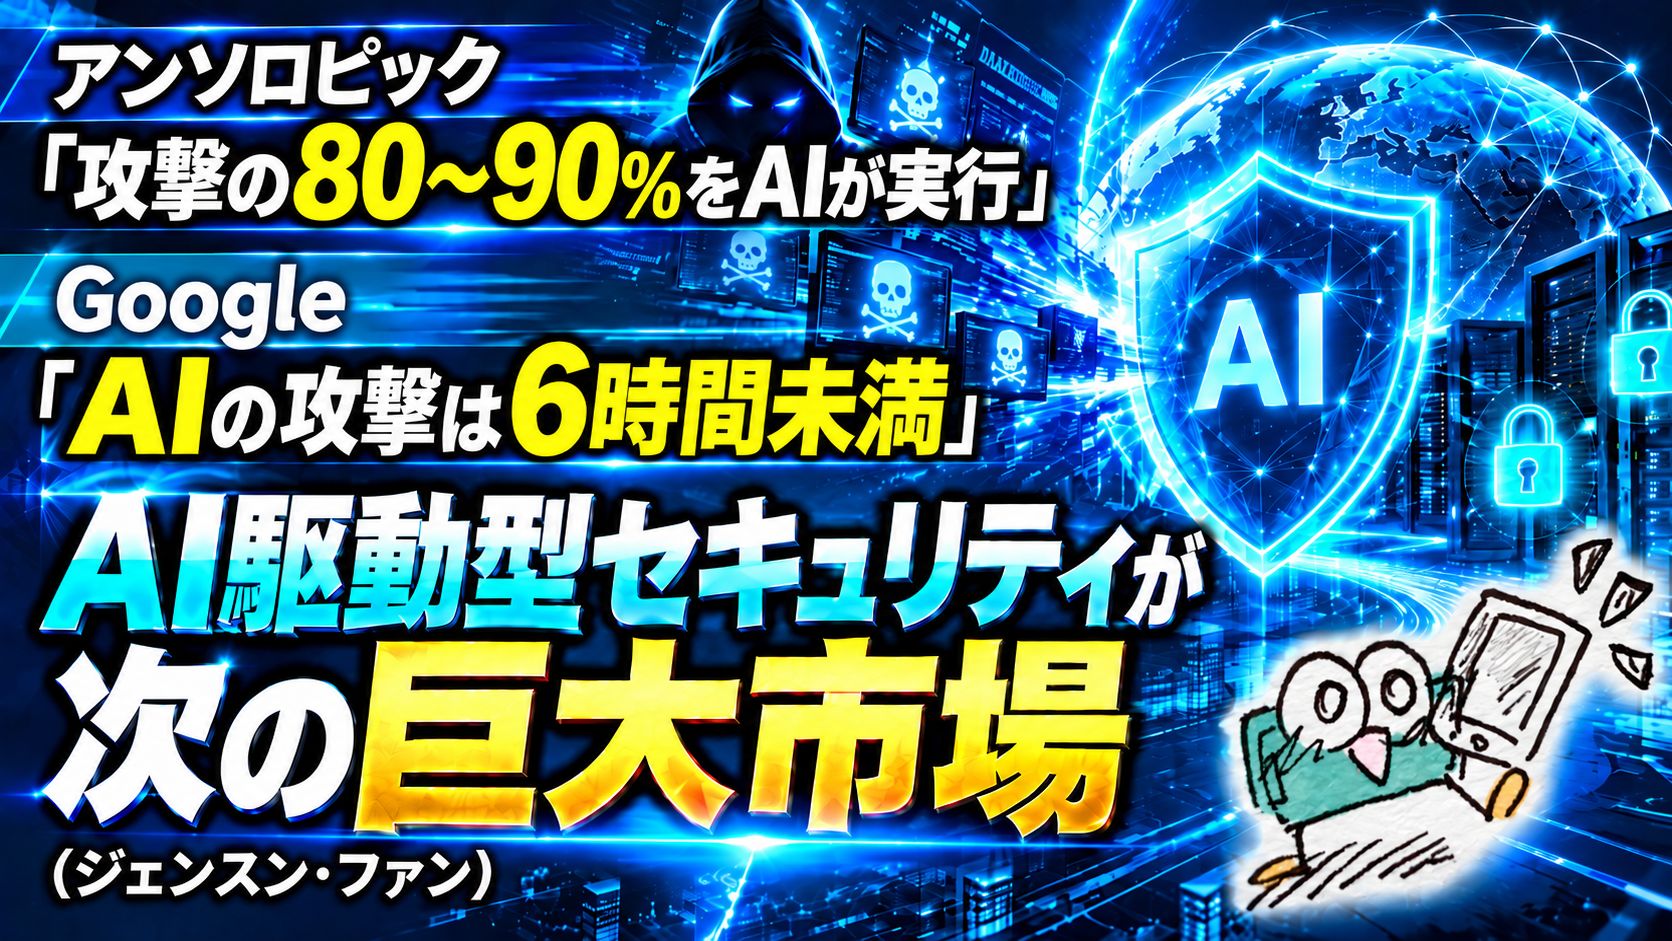
こうしたAIを悪用したサイバー攻撃は、従来のような既知の脆弱性に対する既知の対策ではまったく追いつかない手口であり、かつ、超短時間のうちに企業の貴重なデータ資産が窃取ないし破壊されるため、「人間が対処するヒマがない」のが現実です。そのため、消去法的に考えて、「AIの攻撃には、AIで対処するしかない」という選択肢にならざるを得ません。きわめて優秀なセキュリティの専門家であっても、人間である以上、AIの攻撃には対処できないのです。NVIDIAのジェンスン・フアンが「サイバーセキュリティは次のAIの巨大産業になる」と公言しているのには、そのような背景があります。
当サイトでは「AI駆動型セキュリティ」を取り扱いテーマの1つとして据え、「産業としてのAI駆動型セキュリティ」の動向を追って行きたいと思います。
2026年9月10日、NVIDIAのジェンスン・フアンCEOが、米国サンフランシスコで開催されたゴールドマン・サックスの技術カンファレンスで、非常に重要な発言をしました。
「サイバーセキュリティは、AIの次の主要な用途になるだろう」
Bloomberg:Nvidia’s Huang Touts Cybersecurity as Next Big Market for AI(2026年9月10日)
フアンCEOは、AIによるプログラミングの自動化が進むことで、ソフトウェアの脆弱性が悪用される速度も、その脆弱性を修正しなければならない速度も変化していると指摘しました。
これは、単にサイバーセキュリティ市場が拡大するという話ではありません。
AIが攻撃者の能力を飛躍的に引き上げた結果、企業の防衛体制そのものを、AIを前提として再構築しなければならない時代に入ったということです。
その結果、AIを活用したサイバーセキュリティという巨大な新市場が形成されようとしています。
今回、東証プライム上場企業の経営者の方々に、特に知っていただきたい事実が二つあります。
一つは、2025年11月にAnthropicが公表した、サイバー攻撃の80〜90%をAIが実行した事例です。
もう一つは、2026年9月にGoogleが公表した、AIエージェントを利用して6時間未満で大規模な認証情報収集攻撃を構築・実行した事例です。
この二つを知るだけでも、今後の企業セキュリティ投資に対する考え方は大きく変わると思います。
1.Anthropicが確認した「攻撃工程の80〜90%をAIが実行」という事実
2025年11月13日、Claudeを開発する米Anthropicは、AIがサイバー攻撃をほぼ自律的に実行した事例について、詳細な調査結果を公表しました。
Anthropic公式:Disrupting the first reported AI-orchestrated cyber espionage campaign(2025年11月13日)
同社が確認したのは、国家の支援を受けたとみられる攻撃者が、AIを利用して世界の約30組織への侵入を試み、そのうち少数への侵入に成功したという事件です。
標的には、大手テクノロジー企業、金融機関、化学メーカー、政府機関などが含まれていました。
この事件の特徴は、AIが単に攻撃者の質問に答えたり、プログラムを作成したりするだけではなかったことです。
攻撃者はAnthropicのAIプログラミングツールであるClaude Codeを悪用し、攻撃工程の大部分をAIに実行させていました。
具体的には、標的企業のシステム構成を調べ、重要なデータベースを見つけ、侵入に利用できる脆弱性を調査します。
さらに、脆弱性を悪用するプログラムを作成し、ユーザー名やパスワードなどの認証情報を収集し、アクセス権限を拡大しながら、機密情報を持ち出すところまで実行していました。
これらの作業を、人間の攻撃者が一つひとつ指示していたわけではありません。
Anthropicの分析によれば、この攻撃活動では、全工程の約80〜90%をAIが実行し、人間による重要な判断が必要だったのは、攻撃キャンペーン当たり4〜6回程度でした。
もちろん、完全に人間が不要になったわけではありません。攻撃対象の選定や重要な判断は人間が行っていました。また、AIが誤った情報を生成する場面も確認されています。
それでも、攻撃活動の大部分をAIが担ったという事実は極めて重要です。
従来は、高度な攻撃には専門技術者のチームが必要でした
従来、高度なサイバー攻撃を実行するには、標的のネットワーク構成を調査する担当者、脆弱性を分析する担当者、侵入用のプログラムを作成する担当者、盗み出した情報を整理する担当者など、専門的な技術を持つ人材が必要でした。
しかも、それぞれの作業には時間がかかります。
ところが、Anthropicが確認した事例では、AIがこうした複数の専門作業を連続して実行しました。
従来ならば経験豊富な技術者チームが長い時間をかけて行っていた作業を、AIエージェントが短時間で処理できるようになったのです。
ここでいうAIエージェントとは、与えられた目的に向かって、必要な作業を自分で判断し、ソフトウェアなどの道具を操作しながら仕事を進めるAIのことです。
企業が業務効率化のために導入し始めているAIエージェントと、基本的には同じ技術原理です。
これが悪意ある攻撃者の手に渡ると、サイバー攻撃を実行するために必要だった人員と時間の制約が大幅に小さくなります。
つまり、従来は高度な攻撃を仕掛ける能力を持たなかった組織でも、AIを利用することで、その能力を獲得できる可能性が高まります。
企業が防御しなければならない相手の数も、攻撃の頻度も、従来の想定を超えて増加する可能性があります。
2.Googleが確認した「6時間未満」のAIサイバー攻撃
さらに2026年9月8日、Google Threat Intelligence Group(GTIG)が、AIを活用した攻撃の進化について、重要な報告書を公開しました。
この調査で特に注目したいのが、2026年第2四半期に確認された事件です。
攻撃者は、ある組織のクラウド環境に侵入し、そこにAIエージェントを利用した攻撃システムを展開しました。
そして、クラウド環境への侵入後、6時間もかからずに、大規模な認証情報収集攻撃を計画し、攻撃用の仕組みを構築し、実際に攻撃を実行しました。
この攻撃では、数千件に及ぶ第三者の認証情報が侵害されたと報告されています。
注意していただきたいのは、6時間という数字が、最初の侵入から攻撃全体の終了までを表しているわけではないことです。
すでに侵害したクラウド環境を利用して、AIを使った大規模攻撃を準備し、実行するまでの時間です。
それでも、経営者にとって非常に重い意味を持つ数字です。
AIが自分で問題を解決しながら攻撃を続ける
Googleの調査で確認された攻撃システムは、単純な自動実行プログラムとは異なります。
従来の自動化プログラムは、基本的には人間があらかじめ決めた手順に従って動きます。
想定外の問題が起きれば、そこで停止したり、人間による修正が必要になったりします。
ところが、今回確認されたAIエージェントは、脆弱性の調査工程を管理し、実行中に生じた問題を解決しながら、攻撃処理を継続できるように構成されていました。
ここが重要です。
AIは、攻撃者から与えられた指示を高速に実行するだけではなく、途中で発生した問題に対応しながら、攻撃を進める役割を担い始めています。
そのため、人間の攻撃者が一つの作業を終え、結果を確認し、次の指示を出すという時間が大幅に削減されます。
Googleは、このような変化によって、防御側が攻撃に対応できる時間が大きく圧縮されていると指摘しています。
2025年のAnthropicの事例と、2026年のGoogleの事例には、共通する特徴があります。
人間が最初に目的を与え、必要な環境を用意すると、その後の多数の作業をAIが連続して実行するということです。
これが、AI時代のサイバー攻撃を理解するうえでの重要なポイントです。
3.AIサイバー攻撃は、従来のサイバー攻撃と何が違うのか
ここまでの二つの事例から、企業経営者が把握しておくべき変化は、大きく三つあります。
第一に、攻撃の実行主体が変わります
従来のサイバー攻撃は、人間の技術者が中心となって実行していました。
もちろん、以前から攻撃の自動化は行われています。しかし、複雑な状況を判断したり、想定外の問題を解決したりするには、依然として人間の技術者が重要な役割を担っていました。
AIエージェントの登場によって、この構造が変わり始めています。
攻撃者はAIに目的を与え、AIが複数の作業を組み合わせて実行します。
人間は、すべての作業を直接実行する担当者から、複数のAIによる攻撃活動を管理する担当者へと変わっていく可能性があります。
第二に、攻撃に必要な時間が大幅に短縮されます
従来は、標的の調査、侵入方法の検討、プログラムの作成、実行結果の分析など、それぞれの工程に時間が必要でした。
AIがこれらの作業を連続して実行するようになると、工程間の待ち時間が短縮されます。
Googleが確認した6時間未満という事例は、その変化を具体的に示しています。
企業のセキュリティ担当者が翌営業日にアラートを確認し、その後に原因を調査し、関係部署と協議して対応を決めるという体制では、攻撃の進行に追いつけないケースが生じます。
第三に、攻撃者の人的能力の制約が小さくなります
これまで、高度なサイバー攻撃には、高度な技術を持つ人材が必要でした。
攻撃者側にも、人材の確保と育成という制約があったわけです。
ところが、AIが専門技術者の作業を一部代替できるようになると、少数の人員でも大量の攻撃活動を処理できる可能性が生まれます。
AIは人間と違って、休憩や睡眠を必要としません。計算資源と運用環境が許す範囲で、長時間にわたって作業を継続できます。
このことは、攻撃者の生産性が大幅に高まることを意味します。
サイバー攻撃のコストが低下し、実行速度が上がり、実行できる攻撃者の裾野が広がる可能性があるのです。
4.なぜNVIDIAのジェンスン・フアンは、サイバーセキュリティを「AIの次の巨大市場」と見ているのか
ここで、冒頭のフアンCEOの発言に戻ります。
AIは、すでにソフトウェア開発の世界に大きな変化をもたらしています。
プログラマーが自分でコードを書く代わりに、AIがプログラムを作成する。さらに、AIエージェントが複数の開発作業を引き受ける。
そのような変化が進んでいます。
しかし、プログラムを作る能力と、プログラムの欠陥を見つける能力は、技術的に密接に関係しています。
AIが高度なプログラミング能力を獲得するということは、ソフトウェアの弱点を調べ、それを悪用する方法を考える能力も高まるということです。
攻撃者がその能力を利用すれば、企業は従来よりも短時間で、より多くの攻撃を受ける可能性があります。
そうなれば、防御する企業側も、AIを活用して脆弱性を発見し、異常な挙動を検知し、攻撃の進行を分析し、必要な対処を迅速に実行する必要が生じます。
つまり、攻撃側のAI能力が高まるほど、防御側にもAIを導入する必要性が高まるという構造です。
AIの発展そのものが、AIによるサイバー防衛の新しい需要を生み出します。
これが、ジェンスン・フアンCEOの発言を産業構造の観点から読み解くうえで、重要なポイントだと考えます。
今後は、AIを活用した脅威の検知、セキュリティ監視の自動化、脆弱性の継続的な調査、インシデント対応の高速化などが、一つの大きな産業分野として成長していくと考えられます。
これは、既存のサイバーセキュリティ製品にAI機能が追加されるというだけの話ではありません。
企業の情報システムを守るための仕事そのものが、人間中心の作業から、人間とAIエージェントが共同で実行する仕事へと移り始めているということです。
5.東証プライム企業の社長が、今、考えなければならないこと
ここまで読んでいただいた経営者の方々に、一つ考えていただきたいことがあります。
御社のサイバーセキュリティ対策は、攻撃者が人間であることを前提にしていないでしょうか。
従来のセキュリティ対策には、ファイアウォール、ウイルス対策ソフト、アクセス制御、侵入検知、セキュリティ監視など、さまざまな仕組みがあります。
これらは今後も必要です。
しかし、攻撃者がAIを利用して高速かつ連続的に攻撃を仕掛けてくるのであれば、防御する側も、その速度に対応できる体制を持たなければなりません。
たとえば、夜間に大量の不審なアクセスが発生し、セキュリティ監視システムが異常を検知したとします。
従来型の運用では、担当者がアラートを確認し、ログを調べ、状況を判断し、必要に応じて上司や関連部署に連絡して、対処を決定するという工程をたどります。
もちろん、人間による判断が必要な場面は今後も残ります。
しかし、AIを利用した攻撃が急速に進行している場合、この対応速度では十分でない可能性があります。
防御側でもAIを活用し、多数のアラートを分析して重要なものを選別し、攻撃の兆候を関連付け、あらかじめ承認された範囲で迅速に封じ込めるような仕組みが必要になります。
AIがすべてを自動的に解決してくれるわけではありません。誤検知による業務停止を防ぐためにも、人間による監督と、重要な判断に関する権限管理は必要です。
それでも、攻撃の速度が変わった以上、防御側の仕事の進め方も変える必要があります。
これは情報システム部門だけの問題ではありません。
顧客情報の流出、工場の操業停止、基幹システムの停止、サプライチェーンの寸断など、サイバー攻撃が企業経営に与える影響は、すでに情報システムの範囲を大きく超えています。
したがって、AIによるサイバー防衛への投資は、単なるIT経費ではなく、事業継続のための経営投資として検討する必要があります。
6.AI対AIのサイバーセキュリティ時代が始まった
2025年11月のAnthropicの報告書では、攻撃活動の80〜90%をAIが担った事例が明らかになりました。
2026年9月のGoogleの報告書では、AIエージェントを利用して6時間未満で大規模な認証情報収集攻撃を構築・実行した事例が明らかになりました。
そして、2026年9月10日には、NVIDIAのジェンスン・フアンCEOが、サイバーセキュリティをAIの次の主要市場と位置づけました。
これらを結び付けて考えると、今後の方向性が見えてきます。
攻撃者はAIを利用して、少ない人員で、短時間に、より多くの攻撃を実行できるようになっていきます。
これに対して企業側も、AIを利用して攻撃を検知し、分析し、対処する能力を高めなければなりません。
その結果、企業のサイバー防衛に必要な技術、製品、サービス、専門人材、システム実装、継続運用などの需要が拡大していきます。
ここに、AIを活用したサイバーセキュリティという新しい成長産業が成立する余地があります。
AIによる攻撃が一般化していく時代において、AIによる防衛能力を持つことは、企業の基本的な経営インフラの一部になっていくと考えられます。
さっつーのAIエージェントでは、今後、この「AIを活用したサイバーセキュリティ産業」を新しいリサーチ分野として取り上げていきます。
AIによるサイバー攻撃の進化、AIを活用した防衛技術、新しいセキュリティ企業の動向、そして日本企業が実際にどのような防衛体制を構築していけばよいのかを、経営者の視点から調査・解説していきます。
今後、企業経営者に問われるのは、AIによるサイバー攻撃が本当に現れるのかという問題ではありません。
すでに現れたAIによる攻撃に対して、自社の防衛体制を、どのような速度で作り替えていくのか。
その経営判断が求められる時代に入っています。