1. エグゼクティブ・サマリー:「欧米トップのコンサル力」×「インドの巨大実装力」を持つWipro
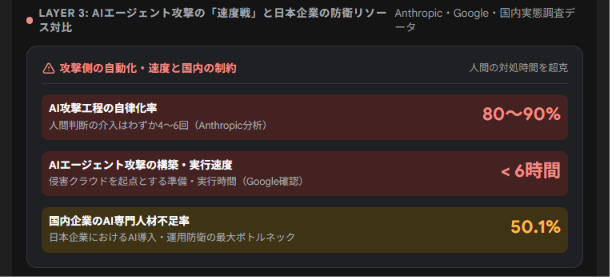
2025年から2026年にかけて、企業のサイバーセキュリティを取り巻く脅威環境は、従来の「人間による手動の攻撃と防御」から「自律型AIエージェント同士の速度戦」へと非連続なパラダイムシフトを遂げています1。2025年11月にAnthropicが公表した分析では、標的システムの偵察から脆弱性調査、攻撃コード生成、認証情報収集、権限昇格、データ抽出に至る攻撃キャンペーン全体の80〜90%をAI(Claude Code等)が自律的に遂行し、人間による判断介入はキャンペーン当たりわずか4〜6回に過ぎないことが実証されました1。さらに2026年9月には、侵害されたクラウド資源を起点として6時間未満で攻撃環境を構築・実行するAIエージェント型の大規模攻撃がGoogleによって確認されています1。
並行して日本国内では、2026年10月8日のJPCERT/CCによる注意喚起、ならびに同年10月13日の情報通信研究機構(NICT)サイバーセキュリティネクサス(CYNEX)の脅威情報分析チーム「LETTICE」および総務省による緊急発表を通じて、「A2B攻撃(App-to-Backend Attack:公開アプリからのバックエンドAPI攻撃)」が国内で相次ぐ大規模情報漏洩事案の主要因として特定されました2。タイムズカー、JR東日本、IDCフロンティア、ローソン、ファミリーマート、大和証券、ブックオフなど、国内の重要インフラや大手小売・金融機関で数百万件規模の事案やセキュリティインシデントが相次ぎ、日本市場は事実上のサイバーセキュリティ非常事態に直面しています4。
Wiproの全体像と戦略的M&Aが築いた独自ポジション
この未曾有の危機において、日本の東証プライム上場企業のCIO(最高情報責任者)およびCISO(最高情報セキュリティ責任者)が戦略的パートナーとして再評価すべき筆頭候補が、インド4大ITサービス企業(SIer)の一角であるWipro Limited(ウィプロ、NYSE: WIT)です1。Wiproは世界65カ国以上に約23万人超の従業員およびビジネスパートナーを擁し、その中に8,000名以上のサイバーセキュリティ専任技術者(Cybersecurists)と、世界8カ所の中核Cyber Defense Center(CDC:グローバル全体で15カ所以上の監視・デリバリー拠点網)を展開する巨大テクノロジー企業です1。
しかし、Wiproの本質的な競争優位は単なる「インドのオフショア開発規模」にはありません。同社が他のインド系SIerや日系SIerと決定的に一線を画しているのは、欧米のトップティア・コンサルティングファームおよびサイバーセキュリティ専業ブティックの積極的なM&A(買収・統合)によって、「欧米の取締役会レベルの戦略アドバイザリー能力」と「インドの圧倒的なエンジニアリング実装力」を単一組織内で完全に融合させた点にあります8。
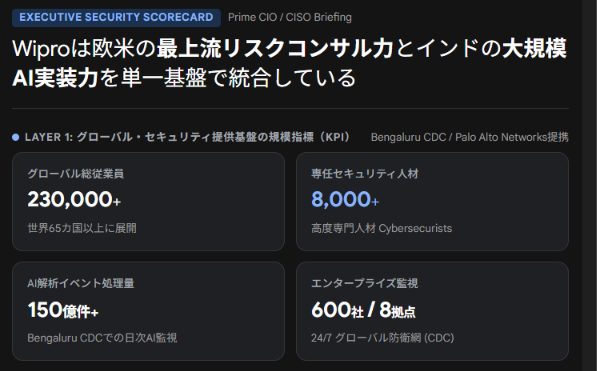
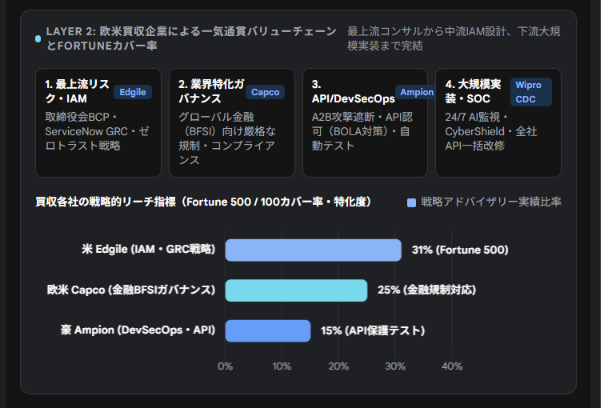
Wiproが断行したサイバーセキュリティおよびコンサルティング領域のM&A戦略は、象徴的な3つの買収によって体系化されています9。その中核を成すのが、2021年12月に買収額2億3,000万ドルで発表された米国のセキュリティ専業コンサルティング企業Edgile(エジャイル)の統合です8。テキサス州オースティンに本拠を置くEdgileは、2001年の創業以来「戦略ファースト(Strategy-First)」のアプローチを掲げ、Fortune 500企業の31%、Fortune 100企業の30%に対して取締役会レベルのサイバーリスク・アドバイザリーとアイデンティティおよびアクセス管理(IAM)、ガバナンス・リスク・コンプライアンス(GRC)を提供してきた米国市場の「戦略的ゴールドスタンダード」と評される企業です8。買収後、Edgileの経営陣と専門人材はWiproのサイバーセキュリティ・アドバイザリー部門の中核として組み込まれ、統合リスク・セキュリティ基盤「Wipro CyberTransform」を共同開発しました8。
さらにWiproは、欧米の銀行・証券・保険(BFSI)セクターに特化した大手経営・ITコンサルティングファームであるCapco(キャップコ)を傘下に収めたことで、世界で最も規制が厳しい欧米メガバンクのサイバーリスク管理、データガバナンス、オペレーショナル・レジリエンス設計における最上流の知見を獲得しています9。加えて、豪州最大のサイバーセキュリティ、DevSecOps、および高度品質保証(テスト自動化)プロバイダーであるAmpion(アンピオン)の統合により、アジャイル開発やクラウドネイティブ環境におけるAPIのセキュリティ検証・自動テストの実装力を大幅に強化しました9。これらの戦略的投資の結果、WiproはEverest Groupの「Cybersecurity Services PEAK Matrix Assessment 2024」をはじめ、「Cloud Security Services PEAK Matrix Assessment 2025」および「Identity and Access Management (IAM) Services PEAK Matrix Assessment 2025」のすべてにおいて最高位の評価である「Leader(リーダー)」に選出され、Gartnerからも主要なマネージド・セキュリティ・サービス・プロバイダー(MSSP)として認定されています6。
日本企業が抱える「二重の空洞化」に対するWiproの適合性
現在、日本の東証プライム上場企業の多くは、サイバーセキュリティにおいて深刻な「二重の空洞化」に陥っています。第一に、社内にAI時代のサイバーセキュリティ戦略やゼロトラスト・アーキテクチャを自ら描ける上流人材が存在しないこと、第二に、脆弱性が発覚した際に数千本に及ぶAPIやアプリケーションのコードを迅速に改修できる現場のエンジニアが決定的に不足していることです1。国内調査においても、企業の50.1%がAIの導入・運用上の課題として「専門人材の不足」を挙げており、AIサイバー防衛システムを短期間で大量に実装できるエンジニアリング人材は国内市場にほぼ枯渇しています1。
この状況下で従来の国内調達モデルに依存した場合、戦略系コンサルティングファームに数億円を支払って「美しいパワーポイントの戦略書」を受け取るものの実装部隊がおらず絵に描いた餅で終わるか、あるいは国内大手SIerに丸投げして多重下請け構造(2次請け・3次請け)の中でAI・APIセキュリティの専門知識を持たないエンジニアが場当たり的な対応を行い、コストと時間だけが浪費されるという構造的限界に直面します1。
| 評価軸 | 国内大手コンサルティングファーム | 国内大手SIer(従来型多重下請け) | Wipro(Edgile/Capco統合モデル) |
| 最上流の戦略・GRC策定力 | 高い(ただしスライド作成・構想策定が中心で技術実装と乖離しがち) | 限定的(既存システムの維持や個別ツール導入提案に偏重) | 極めて高い(Fortune 500の31%を支援した旧EdgileおよびCapcoの取締役会向けリスク定量化・GRC知見)8 |
| IAM・API保護の設計力 | 概念設計にとどまり、クラウドネイティブ認可の実装知見が浅い | レガシー境界型防御が中心で、BOLA等のオブジェクトレベル認可設計に遅れ | 世界最高水準(Everest IAM PEAK Matrix 2025 Leader、Microsoft・SailPoint・AWSのグローバル最上位級パートナー)6 |
| 大規模改修のエンジニア供給力 | 自社エンジニアを持たず、実装フェーズで別ベンダーへの引き継ぎが発生 | 多重下請け構造により国内の高度AI・API人材が枯渇し、実装速度が遅延1 | 圧倒的スケール(23万人超の母集団と8,000名超のCybersecuristsによる即時の人海戦術・自動改修)5 |
| AI駆動型SOC・脅威インテリジェンス | 監視・運用基盤を持たないケースが大半 | 国内閉鎖的になりやすく、シリコンバレーの最新AI脅威への適応にタイムラグ | 時差ゼロのAI防衛(世界8中核CDCで1日150億件超のイベントをAI処理、CrowdStrike/Palo Altoと直結)1 |
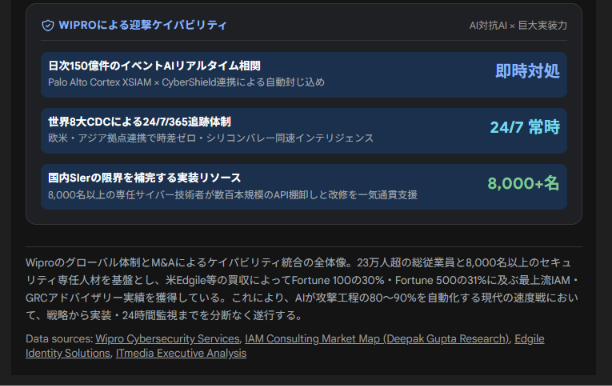
Wiproは、旧EdgileやCapcoが持つ「欧米トップクラスのCISOアドバイザリーおよびIAM/GRC設計力」によって取締役会レベルのガバナンスとゼロトラスト設計を主導し、その設計図をそのまま社内の「8,000名超のセキュリティ専門部隊と23万人のエンジニアリングプール」へシームレスに引き渡して、全社アプリのAPI棚卸し、コード改修、そして24時間365日のAI監視までを一気通貫で完結させます5。上流と下流の分断を解消し、単一のプライム契約下で戦略から泥臭い改修作業までを完遂できる点こそが、人材不足に喘ぐ日本企業にとってWiproが最適解となる理由です1。
2. 「Wipro CyberTransform」と「Wipro ai360」によるAI防衛網
AIエージェントが人間の認知限界を超える速度で攻撃を仕掛ける環境では、従来のSIEM(セキュリティ情報イベント管理)が生成したアラートを人間のSOCアナリストが手作業でトリアージし、EDRやクラウド監査ログを照合して対処する運用モデルは完全に破綻します1。攻撃側がAIによって偵察から侵害までの工程を数時間単位に圧縮している以上、防御側もAIを中核に据えてMTTD(Mean Time to Detect:平均検知時間)とMTTR(Mean Time to Respond/Remediate:平均対応・修復時間)を機械速度(マシン・スピード)へと短縮しなければなりません1。Wiproはこの課題を、「Wipro CyberTransform」「Wipro CyberShield」、および全社的AIイニシアチブである「Wipro ai360(およびWipro Intelligence)」の三位一体アーキテクチャによって解決しています6。
Wipro CyberTransformとCyberShield(CDC)による統合ライフサイクル
Wiproのサイバーセキュリティ事業は、上流の変革を担う「Wipro CyberTransform」と、下流の継続的なマネージド防御を担う「Wipro CyberShield」という2つの統合プラットフォームを軸に構成されています6。
Wipro CyberTransformは、Edgileとの共同開発によって誕生した「戦略ファースト(Strategy-First)」のアドバイザリーおよび実装スイートです6。企業のビジネス目標とリスク許容度を起点に、サイバーセキュリティ戦略の策定、取締役会向けガバナンス設計、クラウドおよびゼロトラスト・アーキテクチャの構築、次世代IAMの実装、データセキュリティとプライバシー保護、アプリケーションおよびAPIセキュリティの変革を統合的に推進します6。単なる個別ツールの導入ではなく、後述するServiceNow上の自動規制コンプライアンス(Edgile ArC)等を活用し、技術的対策を経営のリスク管理指標へと直結させる役割を果たします18。
一方、構築された防衛基盤を24時間365日体制で運用・監視するのがWipro CyberShieldです7。CyberShieldは、インドのベンガルール(Bengaluru)やハイデラバード(Hyderabad)、米国テキサス州ダラス(Plano)、ドイツのデュッセルドルフ(Düsseldorf)など、世界8カ所の中核Cyber Defense Center(CDC)および関連拠点を通じて提供される次世代マネージド・セキュリティ・サービス(MDR / SOC-as-a-Service)です6。特筆すべきはその処理スケールであり、ベンガルールのCDCを中心とするCyberShield基盤は、独自のAIプラットフォーム(Wipro HOLMESおよびWipro Intelligence)を駆使して1日あたり150億件以上(15+ billion events daily)のセキュリティイベントをリアルタイムに処理・相関分析しています7。
Wipro ai360による脆弱性探索・API振る舞い検知・自動封じ込め
Wiproが全社規模で展開するAIファースト戦略「Wipro ai360」は、AIを単なる個別業務の効率化ツールとしてではなく、企業全体のあらゆるシステムとプロセスに組み込まれる「インテリジェンス・レイヤー(知能層)」として位置づけています19。サイバーセキュリティ領域において、Wipro ai360は脅威インテリジェンス、セキュリティ監視、およびインシデント対応プロセスを高度に自動化・予測型へと進化させています19。
具体的には、攻撃者のAIエージェントが公開アプリやクラウド環境をスキャンするのに対抗し、Wipro ai360は外部攻撃対象領域管理(EASM)および継続的脅威エクスポージャー管理(CTEM)による脆弱性探索を自動化します1。クラウド構成のInfrastructure-as-Code(IaC)化と組み合わせることで、AWSやAzure等のマルチクラウド環境における設定不備や未管理のシャドーAPIを継続的に検知し、パッチ適用や構成修正を自動実行します6。実際にWiproは米国の主要銀行において、AWSおよびAzure環境全体のセキュリティ自動化をIaCアプローチで実装し、人為的ミスによるエクスポージャーを根絶した実績を有しています6。
さらに、A2B攻撃のように「正規の認証トークンやAPIキーを悪用して行われる不正リクエスト」は、従来のシグネチャ型WAF(Web Application Firewall)では検知できません2。これに対し、WiproのAI防衛網はAPIゲートウェイを通過する全トラフィックのテレメトリーをCDCのSIEM/XDR基盤へ集約し、機械学習(ML)と振る舞い分析(Behavioral Analytics)によって「通常とは異なるパラメータの連続書き換え」「異常な時間帯・頻度でのオブジェクト参照」「不自然なデータ抽出パターン」をリアルタイムに特定します1。異常な振る舞いが検知された瞬間、人間のアナリストの確認を待つことなく、セキュリティ・オーケストレーション・自動化・対応(SOAR)およびAI SOCエージェントが連動し、該当するAPIキーやセッショントークンの即時無効化、攻撃元IPや悪性ボットの遮断、侵害されたコンテナやマイクロサービスのネットワーク隔離をミリ秒〜秒単位で自動封じ込めします1。Wiproが欧州の大手ゲーミング・エンターテインメント企業に提供した事例では、このAI駆動型の自動化とプラットフォーム統合により、セキュリティ運用の抜本的な高速化とコスト最適化を同時に達成しています6。
英語圏の最新脅威インテリジェンスをシリコンバレーと同速で日本へ反映する仕組み
日本のセキュリティ運用における最大の弱点の一つは、米国やイスラエル等の英語圏で発生した最新のゼロデイ攻撃やAIエージェント攻撃の戦術・技術・手順(TTPs)が、日本語に翻訳され国内ベンダーの監視ルールに反映されるまでに数日から数週間のタイムラグが生じることです。Wiproはこのタイムラグを「ゼロ」にするため、シリコンバレーの主要セキュリティ・プラットフォーム企業との深い共同エンジニアリング体制と、独自のコーポレート・ベンチャー・キャピタル(CVC)である「Wipro Ventures」を通じた新興スタートアップ投資網をフル活用しています10。
| グローバル協業パートナー | Wiproとの統合ソリューションおよび技術的特徴 | 日本企業のAI・A2B攻撃防衛にもたらす具体的価値 |
| CrowdStrike | CISO Command Centreの共同立ち上げ、Falcon Next-Gen SIEMおよびFalcon Guardian for AI agentsとCyberTransform / CyberShieldの統合(認定技術者200名超、2025年Americas Champion Partner受賞)18 | エンドポイント、クラウド、AIリスクのテレメトリーを単一フレームワークに統合し、機械速度での侵害阻止と取締役会向けビジネスリスク可視化を実現18 |
| Palo Alto Networks | Cortex XSIAMとWipro CyberShieldを統合したAI駆動型MDR(2026年6月に協業拡大を発表、世界8カ所のCDCを通じて提供)1 | マルチクラウド環境のアプリケーション・API・ワークロードに対する高速アノマリー検知と自動応答により、MTTDおよびMTTRを劇的に短縮1 |
| Zscaler | Zscaler Data Security PlatformとWipro CyberTransform / CyberShieldの統合アーキテクチャ、および「Cyber X-Ray」によるゼロトラスト導入加速36 | オンプレミスとクラウドを横断するデータの自動検出・分類(Data Discovery & Classification)と、AI環境におけるデータ漏洩の完全防止36 |
| Netskope | NetskopeのSASE/SSE基盤(高度DLP、ML分析、Cloud Threat Exchange、リモートブラウザ分離)とCyberShieldマネージドサービスの統合32 | クラウドやAPI経由での機密データ流出(DLP)の阻止と、IOC(侵害指標)のリアルタイム共有による未知のクラウド脅威の遮断32 |
| Simbian / 新興AI勢 | AI SOC技術のリーディング企業であるSimbianとの提携による自律型AI SOCマネージドサービスの提供、およびWipro Venturesを通じた最先端スタートアップ技術の迅速な取り込み6 | シリコンバレーで生まれた最新の自律型AI防御エージェントを、日本企業が個別調達・検証する手間なくマネージドサービスとして即座に利用可能6 |
このように、米国ダラスやシリコンバレーの拠点でCrowdStrikeやPalo Alto Networks、Simbianと共に開発・更新されたAI検知モデルや脅威インテリジェンス(IOC/TTPs)は、グローバル単一のCyberShield基盤を通じて即座にベンガルール等のCDCへ同期され、日本企業のシステム監視へ時差ゼロで適用されます1。
3. A2B攻撃の急所である「認証・認可(IAM)」とAPI保護における圧倒的実績
2026年10月にNICTのLETTICEおよび総務省が相次いで警告を発した「A2B攻撃(App-to-Backend Attack)」は、日本の多くの企業が抱えるアーキテクチャ上の致命的な盲点を突いています2。CIOおよびCISOがまず認識すべき技術的真理は、「公開アプリのAPIエンドポイント(接続先URLやパス)や通信仕様が攻撃者に知られること自体は避けられず、APIを隠蔽しようとする対策は無意味である」という点です2。
A2B攻撃の構造と最大の防衛線となる「オブジェクトレベル認可(BOLA対策)」
Google Play等で一般公開されているAndroidアプリ(APK形式)やiOSアプリ(IPA形式)は、攻撃者が誰でも容易に入手できます2。攻撃者はJADXやApktoolといった逆コンパイル・逆アセンブルツールを用いてソースコードや通信仕様を解読し、あるいはFridaなどの動的バイナリ計装(DBI:Dynamic Binary Instrumentation)ツールやBurp Suite、OWASP ZAP等のプロキシツールを駆使して、実行中のアプリからAPIのエンドポイント、パラメータ構造、埋め込まれた固定認証情報(ハードコードされたAPIキーや秘密鍵)を抽出します2。さらに現在では、このアプリ解析から脆弱性探索用のリクエスト生成までの工程自体がAIによって高度に効率化・自動化されています1。
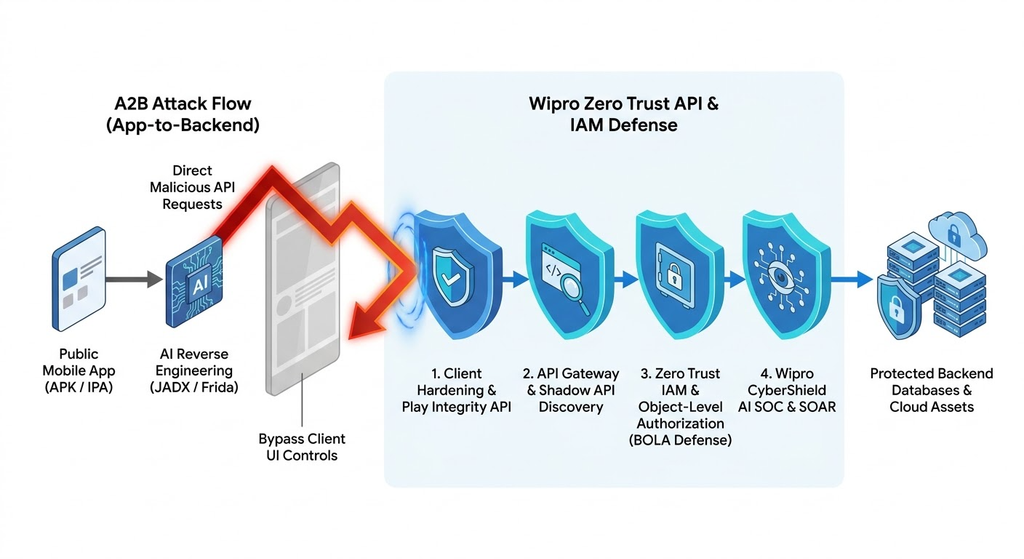
A2B攻撃において被害を引き起こす本質的な原因は、アプリ側ではなくバックエンドAPIサーバ側の脆弱性にあります2。攻撃者は正規のスマホアプリを経由せず、解析によって把握したAPIエンドポイントに対して直接任意のリクエストを送信できるため、「アプリの画面上で管理機能のボタンを非表示にしている」「アプリ側で入力値や課金状態を制限している」といったクライアント側の制御は完全にバイパスされ、防御として一切機能しません2。
NICTのLETTICEおよびOWASP API Security Top 10が指摘する通り、A2B攻撃で最も狙われる4大脆弱性は、IDOR / BOLA(Broken Object Level Authorization:オブジェクトレベルの認可不備)、SSRF(Server-Side Request Forgery:サーバサイド・リクエスト・フォージェリ)、SQL/NoSQLインジェクション、およびRCE(Remote Code Execution:リモートコード実行)です2。とりわけ日本の会員制アプリやEC・金融サービスで多発しているのがBOLA(IDOR)であり、攻撃者が正規にログインして取得した自身のセッショントークンを用いつつ、APIリクエスト内のパラメータ(会員IDや注文番号などの連番識別子)を他人の番号に書き換えて送信した際、サーバ側で「そのトークンの所有者が、要求されたオブジェクト(データ)にアクセスする正当な権限を持っているか」というオブジェクト単位の認可検証が欠落しているために、数百万件の個人情報が機械的に抜き取られる事態が発生しています2。また、現在のアプリでは使われていないもののサーバ上に放置されている旧バージョンのAPI(ゾンビAPI)や検証環境(シャドーAPI)が過去のAPKの解析から発見され、突破口となるケースも後を絶ちません2。
したがって、A2B攻撃を根絶するための最大の防衛線は、「クライアントから届く値は一切信頼しない」というゼロトラスト原則に基づき、すべてのAPIリクエストに対してサーバ側で厳格なアイデンティティ認証とファイングレイン(細粒度)なオブジェクトレベル認可(IAM)を強制することに尽きます2。
Wipro(旧Edgile含む)のゼロトラストIAMおよびAPI保護における圧倒的実績
この「認証・認可(IAM)とAPI保護の統合」こそ、Wiproがグローバル市場で最も得意とし、他社を圧倒している中核領域です6。前述の通り、WiproはEverest Groupの「Identity and Access Management (IAM) Services PEAK Matrix Assessment 2025」でリーダーに選出されており、旧Edgileの20年以上にわたるIAM専門知見を通じて、Fortune 100の30%(Fortune 500の31%)という世界の超巨大企業のアイデンティティ基盤を設計・構築・運用しています6。特に、高度な規制順守が求められる欧米の金融機関(BFSI)、ヘルスケア、政府機関、通信キャリアにおいて、WiproのIAMおよびAPI保護プラクティスは多層的な技術実装を展開しています8。
まず、BOLAの抜本的封じ込めとなるクラウドネイティブな細粒度認可において、WiproのクラウドセキュリティおよびIAMエンジニアリング部隊は、AWS CognitoやAmazon Verified Permissions(Cedarポリシー言語を用いた細粒度認可サービス)、AWS VPC Lattice、およびMicrosoft Entra Suite(Entra ID Governance等)を駆使した最新の認可アーキテクチャ実装を標準化しています16。これにより、単なるロールベース(RBAC)の粗い権限管理ではなく、APIが呼び出されるたびに「ユーザー属性(誰が)」「コンテキスト(どの端末・どの経路から)」「リソース属性(どのオブジェクトIDに対して)」をサーバ側のポリシーエンジンでリアルタイムに照合する属性ベース・オブジェクトレベルのアクセス制御(ABAC / PBAC)を実装し、会員ID書き換えによるBOLA攻撃を構造的に遮断します2。
次に、全社APIの自動ディスカバリーとAPIゲートウェイ統制において、Wiproは専任のAPIマネジメント(APIM)プラクティスおよびアプリケーション・ディスカバリー機能を擁し、エージェントレス・センサーやコードリポジトリ解析を通じて、企業内に散在するすべてのAPI(未管理のシャドーAPI、旧バージョンのゾンビAPI、孤立したオーファンAPIを含む)を自動的に可視化・マッピングします30。グローバル通信キャリアの事例では、WiproがTM Forum標準に準拠した全社規模のセキュアなAPIエコシステムを構築し、APIセキュリティ標準の欠如によるデータ漏洩リスクを解消しつつ、毎月約1,100万ドルの追加収益創出に貢献しています34。また、APIゲートウェイ(プロキシ層)において、不正な形式のXML/JSONリクエストの破棄、トークン検証、レート制限ポリシーを強制し、ゲートウェイの全トラフィックログをCDCのSOCインシデント管理ツールおよびSIEMへ直結させるアーキテクチャを確立しています31。
さらに、リアルタイム性が求められるゲームや特定アプリなど、クライアント側に一定の処理を残さざるを得ないケースに対しても、Wiproはクライアント側の耐タンパー性強化とサーバ側検証の統合を推進しています2。コード難読化、root化端末やエミュレータ・Frida(DBIツール)の検知機構の実装に加え、GoogleのPlay Integrity API(アプリがGoogle Playから正規にインストールされ改変されていないか、信頼できる端末で動作しているかを検証する仕組み)の導入を支援します2。重要な点として、Play Integrity APIの判定結果をクライアント側だけで確認するのではなく、必ずバックエンドAPIサーバ側で検証しリクエストと暗号学的に紐づけることで、判定結果の改ざんやリプレイ攻撃を完全に防ぐ設計を徹底しています2。
加えて、アイデンティティ・ライフサイクルとGRC(規制対応)の自動連携においても、WiproはSailPoint(アイデンティティ・ガバナンス&アドミニストレーション:IGA)やCyberArk / Safeguard(特権アクセス管理:PAM)、ServiceNowとのエリートパートナーシップを有しています10。欧州企業の導入事例では、Active Directory、Webアプリケーション、PAMシステムを横断する統合IDライフサイクル管理を実装し、管理オーバーヘッドを50%削減、日次のヘルスチェック時間を120分短縮、インシデント解決効率を30%向上させています10。これにより、従業員だけでなく消費者(CIAM)、取引先、そしてシステム間で通信するAIエージェントやAPIの非人間アイデンティティ(Non-Human Identities)に至るまで、一元的なゼロトラスト統制を実現します11。
4. 日本市場での展開と「上流ガバナンスから人海戦術の改修まで」のワンストップ提供
どれほど優れたグローバルの知見と実装力を持つベンダーであっても、日本企業特有の商習慣、複雑なレガシー基幹システム、そして日本語による経営層・現場との緻密なコミュニケーションに適応できなければ、プロジェクトは頓挫します。Wiproはこの点において、日本市場で30年以上の確固たる事業基盤を築いており、ローカルの密着支援とグローバルの巨大デリバリー網を融合させた独自の展開モデルを確立しています22。
ウィプロ・ジャパンの体制と日本企業における協業アプローチ
Wiproの日本法人であるウィプロ・ジャパン株式会社(Wipro Japan K.K.)は、1997年〜1998年の設立以来、神奈川県横浜市(みなとみらい・横浜ランドマークタワー26階)に本社を構え、沖縄県のビジネスプロセスサービス(BPS)拠点や東京都内での活発なエンタープライズ営業・技術展開を含め、30年以上にわたり日本の主要産業を支援してきました22。2008年には伊藤忠テクノソリューションズ(CTC)との包括提携を締結して日本市場への浸透を図ったほか、近年ではカントリーヘッド兼マネージング・ディレクター(デュラブ・アナンド氏、竹内友明氏、髙谷直秀氏ら歴代リーダーシップ)および日本の産業別ダイレクター陣のもと、日本企業との直接契約(プライム取引)を急速に拡大しています44。
日本企業における具体的な導入・協業実績も多岐にわたります。医療・精密機器大手のオリンパス(Olympus)においては、CiscoのセキュアSD-WAN技術を活用し、グローバル拠点からマルチクラウド環境への接続をセキュアに統合・最適化するトランスフォーメーションを実現しました48。また、モビリティ・自動車領域では、Astemo Cypremosとの戦略的パートナーシップによるデジタルエンジニアリング・IoV(Internet of Vehicles)プラットフォームの共同構築・運用や、DENSO Tech Showでの次世代エンジニアリング展示など、日本の製造業・金融・小売・公益事業の中枢に入り込んだ実績を有しています22。さらに2024年の「ServiceNow World Forum Tokyo」でのゴールドスポンサー出展や、2026年4月の「Oracle AI World Tour 2026 Tokyo」におけるAIエージェント・クラウド近代化の展開など、日本のエンタープライズ市場に対してWipro IntelligenceおよびCyberTransform / CyberShieldを前面に押し出した投資を継続しています22。
取締役会向けの「善管注意義務・訴訟防衛コンサル」から「数百人規模のAPI改修」までの一社完結
A2B攻撃やAIエージェント攻撃への対応が、単なる「IT部門の技術課題」から「取締役会の経営課題(リーガル・ガバナンス危機)」へと変質した現在、Wiproのワンストップ提供体制は日本の経営陣にとって極めて重要な意味を持ちます29。
日本の会社法上、取締役は会社に対して「善良な管理者の注意をもって職務を執行する義務(善管注意義務)」および「内部統制システム構築義務」を負っています50。過去の重要判例を紐解くと、大和銀行事件(大阪地裁平成12年9月20日判決)ではリスク管理体制・内部統制システムの構築義務違反による巨額の損害賠償責任が認められ、日本システム技術事件(最高裁平成21年7月9日判決)では「内部統制システムが通常想定される不正やリスクを防止し得る程度に整備されていたか」「特別な予見事情(予見可能性)があったか」が取締役の責任判断の核心的な基準として確立されました50。
これを2026年10月現在のサイバーセキュリティ状況に当てはめると、法的な構図は極めて明白かつ冷厳です。NICTのLETTICE、JPCERT/CC、そして総務省が2026年10月に相次いで「公開アプリを解析してバックエンドAPIを狙うA2B攻撃」および「BOLA等の認可不備」に関する公式の注意喚起を発出したことにより、日本のすべてのアプリ提供事業者にとってA2B攻撃による情報漏洩リスクの「予見可能性」は法的に100%成立した状態にあります2。万が一、自社の公開アプリやAPIの棚卸し・認可制御の点検を怠ったまま数百万件の個人情報漏洩を引き起こした場合、被害者からの集団訴訟や個人情報保護委員会からの行政処分にとどまらず、株主代表訴訟において取締役および執行役員(CIO/CISO)個人の善管注意義務違反が厳しく問われるリスクが極めて高まっています3。
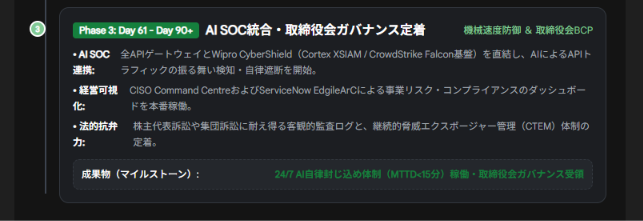
この経営危機に対し、Wiproは「最上流の訴訟防衛ガバナンス」から「最下流の泥臭い人海戦術による改修」までを一社単独で完遂できる稀有なケイパビリティを提供します6。まず上流の取締役会・経営企画部向けのサイバーリスク定量化とBCP/コンプライアンス証明において、WiproとCrowdStrikeが共同開発した「CISO Command Centre」は、エンドポイント、クラウド、APIエクスポージャー、AIリスクから得られる技術的なセキュリティシグナルを、取締役会や経営陣が意思決定にそのまま使える「ビジネスリスク・インテリジェンス」へとリアルタイムに変換します29。さらに、旧Edgileの受賞歴あるServiceNow統合ソリューション「Automated Regulatory Compliance(ArC)」を用いることで、日本の個人情報保護法や総務省ガイドライン、金融庁のサイバーセキュリティ管理態勢、PCI-DSS、GDPRなどの規制要件に対する準拠状況を自動的にマッピングし、「経営陣として通常想定される内部統制を尽くしていた」ことを客観的に証明する監査証跡(Audit Trail)とBCP(事業継続計画)を確立します1。
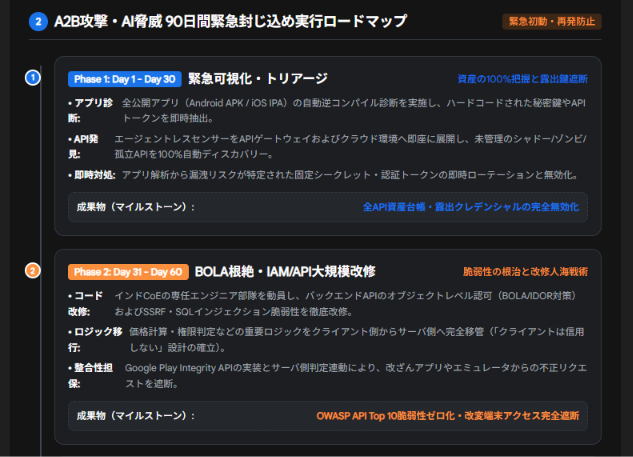
そして上流でリスクを可視化した後、多くの日本企業が直面するのが「社内に数百本あるスマホアプリと数千個のバックエンドAPIのどこにBOLAやSSRFの脆弱性があるのか調査し、サーバ側の認可ロジックを書き直すエンジニアがいない」という下流実装の壁です1。Wiproは、ウィプロ・ジャパンのバイリンガルPMOが日本の業務要件とシステム仕様を取りまとめつつ、インド(ベンガルール、ハイデラバード、チェンナイ、プネ等)のAPIMプラクティスおよびクラウドセキュリティ・フルスタック開発部隊から数百人規模の専門エンジニア(API Security Testing、Fullstack Java Enterprise、AWS/Azure Security Engineer等)を即座に動員できます5。これにより、全公開アプリ(APK/IPA)の逆解析テスト、ゾンビAPIの遮断、クライアント側に置かれていたクリティカルな判定処理のサーバ側への移行、および全APIエンドポイントへのオブジェクトレベル認可コードの実装という膨大な改修作業を、別ベンダーへの引き継ぎロスなしにわずか数カ月で一気に完遂することが可能です2。
5. 日本のCIOに向けた実践的発注マニュアル(契約・ガバナンス・予算感)
Wiproの持つ「欧米トップのコンサル力(Edgile/Capco)」と「インドの巨大実装力(8,000名超のCybersecurists)」を最大限に引き出し、プロジェクトを成功に導くためには、発注側である日本のCIO・CISOが戦略的な調達設計とガバナンスを主導する必要があります6。市場調査機関の分析においても、Wiproは卓越した技術力と投資スピードを持つ一方で、発注側が明確なガバナンスを敷かない場合、「オンショア(日本現地)のローカル要員比率が国内SIerに比べて手薄になりやすい」「部門間の連携がサイロ化し、受動的なデリバリーに陥る場合がある」「従来のSI的な価格体系が提示されることがある」といった注意点が指摘されています8。
したがって、国内SIerの下請けとしてWiproを間接利用するのではなく、Wiproと直接プライム契約(基本取引契約:MSAおよび個別業務委託契約:SOW)を締結し、契約条項によってグローバルの最高峰人材と成果連動型SLAをロックインする調達戦略が不可欠です1。
国内コンサル・SIerの限界を突破する「直接プライム契約」の手順
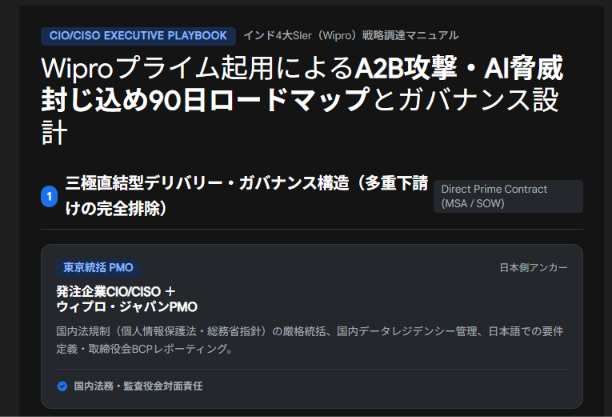
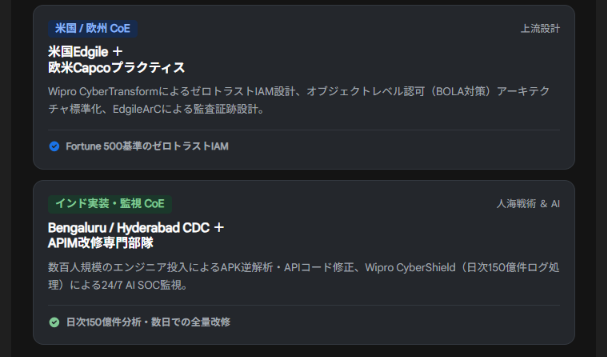
従来の「国内コンサルに構想策定を依頼し、国内大手SIerに実装を発注する」という2段階の分離発注を廃止し、Wiproを単一のプライムパートナーとして起用する際は、3つのステップで契約とデリバリー体制を構築します1。
第一に、ウィプロ・ジャパン(横浜本社・東京オフィス)を契約主体および総合窓口(フロントPMO)としつつ、バックエンドに「米国Edgileの上流アドバイザリー部隊」と「インド本国のAPIM・CyberShield専門部隊(CoE)」を直結させるハイブリッド体制(Triad Delivery Model)を基本取引契約(MSA)に明記します1。これにより、日常の要件定義や取締役会への報告、国内規制(個人情報保護法、金融庁・総務省ガイドライン)への対応は日本語が堪能なウィプロ・ジャパンのリードコンサルタントが統括し、アーキテクチャ設計と大規模実装はグローバルのトップ人材がタイムラグなく遂行する体制が整います1。
第二に、データ主権(Data Sovereignty)とセキュリティログの国内保持条項の厳格化です1。日本の金融・通信・医療・重要インフラ企業において、本番環境の個人情報や機密セキュリティログの国外移転が社内規定や法規制で制限される場合、データ自体は日本国内のクラウドリージョン(AWS東京/大阪、Azure東日本/西日本、OCI東京等)に完全に保持したまま、Wiproのインド・米国の専門技術者には匿名化・マスキングされたテレメトリーおよび厳格なゼロトラスト特権アクセス管理(PAM / リモートブラウザ分離等)を通じた制限付き作業のみを許可する技術統制をSOWに規定します1。
第三に、人月単価(Time & Materials)による漫然とした契約を避け、成果ベース(Outcome-based)のマネージドサービスおよび固定価格マイルストーン契約を採用します10。WiproはFortune 1000企業向けに成果ベースのクラウドセキュリティおよびリスク管理サービスを提供しており、既存のSIベンダーとのコンペティション(Bake-off)において、この成果連動型プライシングを要求することがコスト最適化の鍵となります8。
グローバルのCyberSec CoEを巻き込む交渉ポイントとSLA設定
Wiproとの契約交渉において、単なる一般のオフショア開発要員ではなく、最高峰のグローバルCyberSec CoE(Center of Excellence)を確実に自社プロジェクトへアサインさせるためには、SOW(業務範囲記述書)に4つの必須条項と定量SLA(サービス品質保証)を組み込む必要があります1。
| 契約・SLA規定項目 | SOW(業務範囲記述書)に盛り込むべき具体的な要求水準・交渉条件 |
| 1. キーパーソンの指名条項(Key Personnel Clause) | 上流のIAM・ゼロトラスト設計フェーズにおいて、旧Edgile所属のプリンシパル・アーキテクト(または北米・欧州のBFSIセキュリティ実績を持つCapco/Wiproシニアパートナー)の参画を契約条件としてロックインする8。また、実装部隊にはCrowdStrikeやPalo Alto Networks、AWS/Microsoftの認定資格保有者の比率を明記させる16。 |
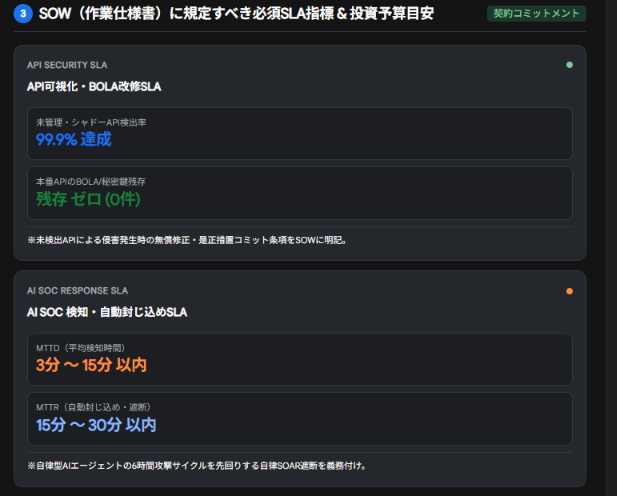
| 2. A2B攻撃・API保護に関する品質SLA | 全環境(マルチクラウド・コードリポジトリ・ゲートウェイ)におけるシャドーAPI・ゾンビAPIの検出カバレッジ99.9%30、全公開アプリ(APK/IPA)に対する逆コンパイル診断とハードコードされた認証情報の残存ゼロ2、および本番稼働する全APIにおける**BOLA(IDOR)・SSRF・SQLiの重大脆弱性ゼロ(サーバ側認可検証100%実装)**を検収条件とする2。 |
| 3. AI SOC(CyberShield)の速度・精度SLA | ベンガルール等のグローバルCDCによる24/7監視において、本番導入前に模擬攻撃データを注入するProof of Value(PoV:価値実証)を実施し、TPR(真陽性率)とFPR(誤検知率)を測定する17。その上で、重大インシデントのMTTD(平均検知時間)を3分〜15分以内、SOAR/AIによる自動封じ込め(MTTR)を15分〜30分以内とする厳格なSLAを設定する1。 |
| 4. 共通AI基盤の活用と知財・離職対策 | 一から個別開発するのではなく、Wiproの共通AI資産(Wipro CyberTransform / CyberShield、Edgile ArC、Cortex XSIAM / Falcon連携コネクター)を活用させて初期コストを圧縮する1。また、Wipro独自の「CyberSecuristプログラム」による要員定着化を前提としつつ、要員交代時の知識移転(Knowledge Transfer)コストをWipro負担とする条項を入れる10。 |
セキュリティ予算を大幅増額してWiproを起用するための経営会議向け説得ロジック
最後に、CIOおよびCISOが取締役会や経営会議において、従来のセキュリティ予算枠を突破し、Wipro起用のための数億円規模の戦略投資枠を獲得するための予算感と説得ロジックを整理します。
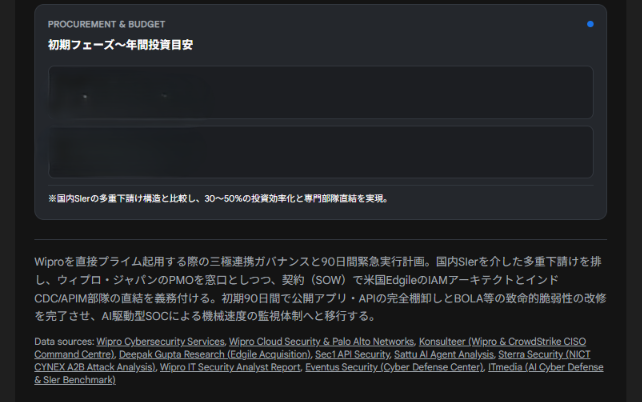
Wiproのサービス価格はカスタム見積もり(Quote-based)が基本ですが、グローバルな導入規模と日本のプライム案件相場を踏まえると、東証プライム上場・大手企業グループにおける現実的な投資レンジは2つのフェーズに分かれます17。初期90日間のフェーズ1(A2B攻撃の緊急点検、全社APIディスカバリー、優先BOLA改修、およびCyberTransform戦略策定)においては、公開アプリ数および対象バックエンドAPIの数百〜数千エンドポイントの規模に応じて約5,000万円〜1億5,000万円が目安となります2。続くフェーズ2以降(全社ゼロトラストIAM基盤の刷新実装、およびWipro CyberShieldによる24時間365日AI MDR監視・CISO Command Centre運用)においては、年額約2億円〜5億円規模を見込む必要がありますが、これは既存のSIEM/SOCツールの統合・合理化により、内製SOCの構築・維持や国内ベンダーへの個別発注と比較してTCO(総所有コスト)ベースで30〜50%のコスト削減・効率化を達成できる水準です6。
この予算承認を得るため、取締役会およびCFOに対しては3つの論理を段階的に展開することが有効です。第一の論理は、本投資が単なる「ITコスト」ではなく「取締役個人の善管注意義務違反・株主代表訴訟リスクを回避する法的保険」であるという点です50。経営会議において技術的なAPIの脆弱性を説明しても予算は承認されませんが、「2026年10月13日の総務省およびNICT LETTICEの公式警告により、公開アプリから裏側のAPIが攻撃される『A2B攻撃』の予見可能性は法的に確定した。今この点検とサーバ側認可の改修を怠って情報漏洩が起きれば、大和銀行事件や日本システム技術事件の判例通り、取締役個人の善管注意義務違反(内部統制構築義務違反)として株主代表訴訟で数億円〜数十億円の個人賠償責任を追及される」というリーガルリスクを提示すれば、経営陣の当事者意識は一変します2。WiproのEdgile ArCとCISO Command Centreを導入することは、取締役会が法的責任を果たしたことを証明する最も確実な防波堤となります23。
第二の論理は、「AIエージェントの6時間攻撃」に対し、国内の人材不足(50.1%)の下で人間の手作業で対抗することは物理的に不可能であるという現実の提示です1。AnthropicやGoogleが実証した通り、攻撃の80〜90%をAIが担い、6時間未満で侵害が完了する時代に、国内SIerの多重下請け構造で人間のエンジニアを集めて対応することは不可能です1。1日150億件のイベントをAIで処理し、Fortune 100の30%を守るWiproのグローバル防衛網(CyberShield)を「外部の拡張AI脳および実装部隊」として直接プラグインすることだけが、時間的ボトルネックを突破する唯一の経営判断であることを強調します1。
第三の論理は、CFOに向けた「ツール乱立の解消(Platform Consolidation)」と「APIエコシステムによる収益拡大」という投資対効果(ROI)の証明です6。Wiproの起用は純粋なコスト増ではなく、社内に乱立するレガシーなセキュリティツールや非効率な国内委託契約を、CrowdStrikeやPalo Alto Networks、Microsoft Entra、Zscaler等を軸とした単一のAI自動化基盤へ統合(Platform Consolidation)し、運用管理工数を最大50%削減する構造改革となります6。さらに、A2B攻撃に耐え得る堅牢なAPI基盤とゼロトラストIAMを確立することは、外部パートナーとの安全なデータ連携や新規デジタルサービスの迅速なロールアウトを可能にし、グローバル通信キャリアが月間1,100万ドルの追加収益を生んだように、企業のトップライン(売上)成長を直接牽引する「攻めのインフラ投資」へと転換されます34。
6. 結論:日本のCIO・CISOが今すぐ取るべきアクション
公開アプリの解析からバックエンドAPIの認可不備を突くA2B攻撃と、自律型AIエージェントによる高速サイバー攻撃の融合は、日本企業のデジタル基盤の根幹を揺るがしています1。この危機を乗り越えるために必要なのは、もはや机上の戦略コンサルティングでもなければ、国内の人材不足に縛られた従来型のシステム改修でもありません1。
Fortune 500の31%を支援してきた米Edgileや欧米Capcoの「最上流ガバナンス・ゼロトラストIAM設計力」と、8,000名超のセキュリティ専門部隊および23万人のエンジニアによる「圧倒的な実装スケールとAI SOC運用力」を単一組織に統合したWiproは、日本の東証プライム上場企業がこの非対称な戦いを勝ち抜くための極めて強力な武器となります5。CIOおよびCISOは、直ちにウィプロ・ジャパンを通じてグローバルのCyberSec CoE(旧EdgileおよびAPIMプラクティス)との直接対話を開始し、全公開アプリとバックエンドAPIの90日間緊急総点検へと踏み出すべきです2。
引用文献
- AIサイバー攻撃が生み出す巨大市場「AI駆動型セキュリティ」。NTT, https://blogs.itmedia.co.jp/serial/2026/10/aiainttscsk4sier.html
- A2B攻撃とは?スマホアプリの解析を起点としたAPIサーバへの攻撃, https://www.sterrasec.com/column/about_a2b_attack
- A2B攻撃とは?アプリ解析からサーバを狙う手口と発注側が確認する, https://mad2007.co.jp/media/pr7__s5e54u/dm3y9lntf.html
- Millions Of Records, Dozens Of Companies: Inside Japan’s, https://www.ndtvprofit.com/technology/millions-of-records-dozens-of-companies-inside-japans-escalating-cyber-crisis-12177547
- Fullstack Java Enterprise Job Details – Wipro Careers, https://careers.wipro.com/job/Fullstack-Java-Enterprise/200250-en_US/
- Cybersecurity Services by Wipro for Resilient and Secure Enterprises, https://www.wipro.com/cybersecurity/
- Which SOC as a Service Companies Are Worth It in 2026? – Mitigata, https://mitigata.com/blog/best-soc-as-a-service-companies/
- The IAM Consulting Market Map | Deepak Gupta Research, https://guptadeepak.com/research/iam-consulting-market-map/
- Everest Group Cybersecurity Services PEAK Matrix® Assessment, https://www.wipro.com/content/dam/nexus/en/analyst-speak/pdfs/everest-group-names-wipro-a-leader-in-cybersecurity-services-peak-matrix-assessment-2024-north-america.pdf
- Everest Group PEAK Matrix for IT Security Service Provider 2022, https://www.wipro.com/content/dam/nexus/en/analyst-speak/pdfs/wipro-it-security-service-provider-2022-europe.pdf
- Identity and Access Management – Edgile, https://edgile.com/identity-and-access-management/
- Leadership Team – Edgile, https://edgile.com/leadership-team/
- Edgile — venture-backed company profile – Dealroom, https://dealroom.co/companies/edgile/
- AIエージェント型サイバー攻撃(A2B攻撃)の対策をTCS(タタコン, https://sattu-ai-agent.com/2026/10/16/tata-consultancy-services/
- Edgile – 2026 Company Profile, Team, Funding & Competitors – Tracxn, https://tracxn.com/d/companies/edgile/__x-z6o9WCGSAu8sh9b-4vv5aNHj-3GeP4EJu4lJZ85IA
- AWS Security Engineer Job Details | Wipro Limited, https://careers.wipro.com/job/AWS-Security-Engineer/206621-en_US/
- Best SOC-as-a-Service Providers in India 2026 – Eventus Security, https://eventussecurity.com/cybersecurity/india/soc-service-providers/
- Cybersecurity Transformation with CrowdStrike – Wipro, https://www.wipro.com/partners/crowdstrike/
- AI-POWERED FUTURE-READY BUSINESSES – Wipro, https://www.wipro.com/content/dam/nexus/en/investor/annual-reports/2024-2025/Integrated-Annual-report-2024-2025.pdf
- Multi-Cloud Security & Compliance for Seamless Cloud … – Wipro, https://www.wipro.com/partners/palo-alto-networks/solutions/multi-cloud-security-and-compliance
- サイバーセキュリティ – Wipro Careers, https://careers.wipro.com/go/Cyber-Security-ja_JP/9538055/
- 日本全体でAIを活用したデジタルトランスフォーメーションを実現, https://www.wipro.com/ja-JP/
- ServiceNow Automated Regulatory Compliance (ArC) – Edgile, https://edgile.com/servicenow-risk-and-security/servicenow-automated-regulatory-compliance-arc/
- India-based Wipro Opens Plano Cybersecurity, Advanced Analytics, https://dallasinnovates.com/india-based-wipro-opens-plano-cybersecurity-advanced-analytics-hub/
- Wipro Launches Cyber Defense Center in Germany, https://www.wipro.com/newsroom/press-releases/2023/wipro-launches-cyber-defense-center-in-germany/
- Cyber Security Specialist jobs in Hyderabad, Telangana – Indeed, https://in.indeed.com/q-cyber-security-specialist-l-hyderabad,-telangana-jobs.html
- From Digital Intelligence to Physical-World Applications – Republic TV, https://www.republicworld.com/initiatives/the-next-phase-of-artificial-intelligence-from-digital-intelligence-to-physical-world-applications-2026-09-30-138021
- Integrated Annual Report 2023-24(PDF) – Wipro, https://www.wipro.com/content/dam/nexus/en/investor/annual-reports/2023-2024/integrated-annual-report-2023-24.pdf
- Wipro and CrowdStrike Launch CISO Command Centre for AI, https://www.konsulteer.com/article/wipro-and-crowdstrike-launch-ciso-command-centre-for-ai-driven-cyber-risk-management
- API Security Posture Management | Discover. Monitor. Protect. – Sec1, https://sec1.io/apisec/
- API Security Solutions to Protect APIs Against Internet Threats – Wipro, https://www.wipro.com/cybersecurity/dealing-with-apis-threats–are-you-ready-/
- Netskope Partners with Wipro to Power New Managed Security and, https://www.netskope.com/press-releases/netskope-partners-with-wipro-to-power-new-managed-security-and-network-services
- Wallarm API Security vs. Wipro Application Discovery – PeerSpot, https://www.peerspot.com/products/comparisons/wallarm-api-security_vs_wipro-application-discovery
- Scalable API ecosystem boosts topline, accelerates digital service, https://www.wipro.com/applications/scalable-api-ecosystem-boosts-topline-accelerates-digital-service-rollout/
- Wipro launches CISO Command Centre with CrowdStrike, https://securitybrief.news/story/wipro-launches-ciso-command-centre-with-crowdstrike-b96faf6b-c787-4ab9-b3f0-1176d776d27f
- Wipro CyberTransform and Zscaler Data Security Platform, https://www.wipro.com/cybersecurity/articles/wipro-cybertransform-and-zscaler-data-security-platform/
- Wipro is a proud sponsor of the 2024 Gartner IAM Summit. Wipro, https://www.facebook.com/WiproLimited/posts/wipro-is-a-proud-sponsor-of-the-2024-gartner-iam-summit-wipro-cybersecurists-wil/945298864292195/
- A2B攻撃とは? MobSFによるAndroidアプリのセキュリティ診断 – note, https://note.com/npaka/n/nc724924d3827
- Microsoft Entra Suite event with Wipro and Edgile for IAM leaders, https://www.wipro.com/events/modern-iam-showcase-with-microsofts-entra-suite-and-wipro-edgiles-proven-expertise/
- Wipro’s CA APIM Services – Support Documents and Downloads, https://docs.broadcom.com/doc/ca-wipro-apim-services
- API Security Testing @ Wipro | JobzMall, https://www.jobzmall.com/wipro/job/api-security-testing
- Edgile’s Automated Regulatory Compliance (ArC) for Privacy, https://edgile.com/servicenow-risk-and-security/servicenow-store-applications-apps/edgiles-automated-regulatory-compliance-arc-for-privacy/
- ウィプロ・ジャパン株式会社の会社情報 | 沖縄の求人・転職なら, https://www.jobantenna.jp/at/12825/
- ウィプロ – Wikipedia, https://ja.wikipedia.org/wiki/%E3%82%A6%E3%82%A3%E3%83%97%E3%83%AD
- ウィプロ、Oracle AI World Tour 2026 Tokyoに出展 – Wipro, https://www.wipro.com/ja-JP/events/join-wipro-at-oracle-ai-world-tour-2026-tokyo/
- Wipro Appoints Dhruv Anand as Country Head & Managing Director, https://www.wipro.com/newsroom/press-releases/2022/wipro-appoints-dhruv-anand-as-country-head-managing-director-for-japan/
- Wipro Appoints Tomoaki Takeuchi as Country Head & Managing, https://www.businesswire.com/news/home/20210208005948/en/Wipro-Appoints-Tomoaki-Takeuchi-as-Country-Head-Managing-Director-for-Japan
- Wipro, Cisco Partner to Deliver SD-WAN Services to Olympus, https://channeldrive.in/applications/wipro-cisco-partner-to-deliver-sd-wan-services-to-olympus/
- ServiceNow World Forum Tokyo – Wipro Gold Sponsor Event, https://www.wipro.com/events/servicenow-world-forum-tokyo/
- 取締役の善管注意義務|会社法・裁判例・実務対応, https://dprofessions.co.jp/%E4%BC%81%E6%A5%AD%E6%B3%95%E5%8B%99/%E3%82%B3%E3%83%BC%E3%83%9D%E3%83%AC%E3%83%BC%E3%83%88%E3%82%AC%E3%83%90%E3%83%8A%E3%83%B3%E3%82%B9%E5%BD%B9%E5%93%A1%E8%B2%AC%E4%BB%BB/%E5%8F%96%E7%B7%A0%E5%BD%B9%E3%81%AE%E5%96%84%E7%AE%A1%E6%B3%A8%E6%84%8F%E7%BE%A9%E5%8B%99/
- Unlock the Path from Buzzword to Reality with Zero Trust Security, https://www.wipro.com/events/zero-trust-how-to-get-from-buzzword-to-reality/